
Privacy negli Stati Uniti 2026: leggi statali, azioni della FTC e rischio di class action
27 min read

Indice
- Sanzioni per la privacy negli Stati Uniti: i numeri che contano nel 2026
- Tre filoni di enforcement, non uno
- Le 10 maggiori sanzioni e accordi per la privacy negli Stati Uniti
- Il mosaico dei 20 Stati
- Sanzioni per ente di enforcement
- CIPA: una legge sulle intercettazioni del 1967 che sta ridisegnando la conformità dei siti web
- Le cinque cause di fondo dietro quasi tutte le sanzioni per la privacy negli Stati Uniti
- Cosa ci aspetta
- Cosa significa per il tuo stack di conformità
- Domande frequenti
- Informazioni su UniConsent
Negli Stati Uniti non esiste una legge federale sulla privacy. Esistono venti leggi statali, una Federal Trade Commission che tratta le promesse sulla privacy non mantenute come pratiche commerciali "sleali o ingannevoli", normative di settore che coprono i dati sanitari, finanziari, scolastici e dei minori e, forse l'aspetto più rilevante, una legge californiana sulle intercettazioni del 1967 che gli avvocati degli attori hanno trasformato in un'arma da 5.000 dollari per violazione contro il moderno tracciamento dei siti web.
A guardare i numeri dei titoli, l'enforcement della privacy negli Stati Uniti sembra uno dei regimi normativi più costosi al mondo: l'accordo da 5 miliardi di dollari di Meta con la FTC, i 700 milioni di Equifax, la sanzione di oltre un miliardo di dollari ottenuta dal Texas in base alla propria legge statale. A guardare i numeri di tutti i giorni (un accordo da 375.000 dollari qui, una multa da 1,35 milioni di dollari di un'agenzia statale là, un'altra ondata di diffide per class action recapitate ad aziende che non hanno mai avuto a che fare con un'autorità) emerge un quadro diverso. La reale esposizione finanziaria nasce dal basso: il peso cumulativo delle class action, delle agenzie statali che agiscono di concerto e di cinquanta procuratori generali che coordinano sempre più le proprie priorità di enforcement.
Abbiamo realizzato questa guida perché i clienti di UniConsent continuavano a porci la stessa domanda: da dove arrivano davvero le sanzioni e cosa le fa scattare? La risposta si è rivelata più specifica, e più operativa, di quanto suggerisca la maggior parte degli articoli sul tema.
Sanzioni per la privacy negli Stati Uniti: i numeri che contano nel 2026
- 5 miliardi di dollari: la più grande sanzione singola per la privacy mai inflitta negli Stati Uniti (Meta, FTC, 2019)
- ~1,4 miliardi di dollari: totale stimato di sanzioni e accordi per la privacy negli Stati Uniti nel 2025
- 20 Stati dispongono ora di leggi complete sulla privacy dei consumatori, rispetto ai 5 del 2023
- 3 filoni di enforcement operano in modo indipendente: autorità federali, procuratori generali statali / CPPA e class action private
- Oltre 4.000 class action basate sulle leggi sulle intercettazioni intentate contro gestori di siti web dal 2022
- 11 Stati impongono ai siti web di rispettare il segnale del browser Global Privacy Control (GPC)
- 2,75 milioni di dollari: la più alta sanzione mai registrata ai sensi del California Consumer Privacy Act (Disney, febbraio 2026)
- 1,35 milioni di dollari: la più alta sanzione finora inflitta dalla California Privacy Protection Agency (Tractor Supply, settembre 2025)
- 5.000 dollari per violazione: risarcimento previsto dalla legge californiana sulle intercettazioni CIPA, senza necessità di dimostrare un danno
Tre filoni di enforcement, non uno
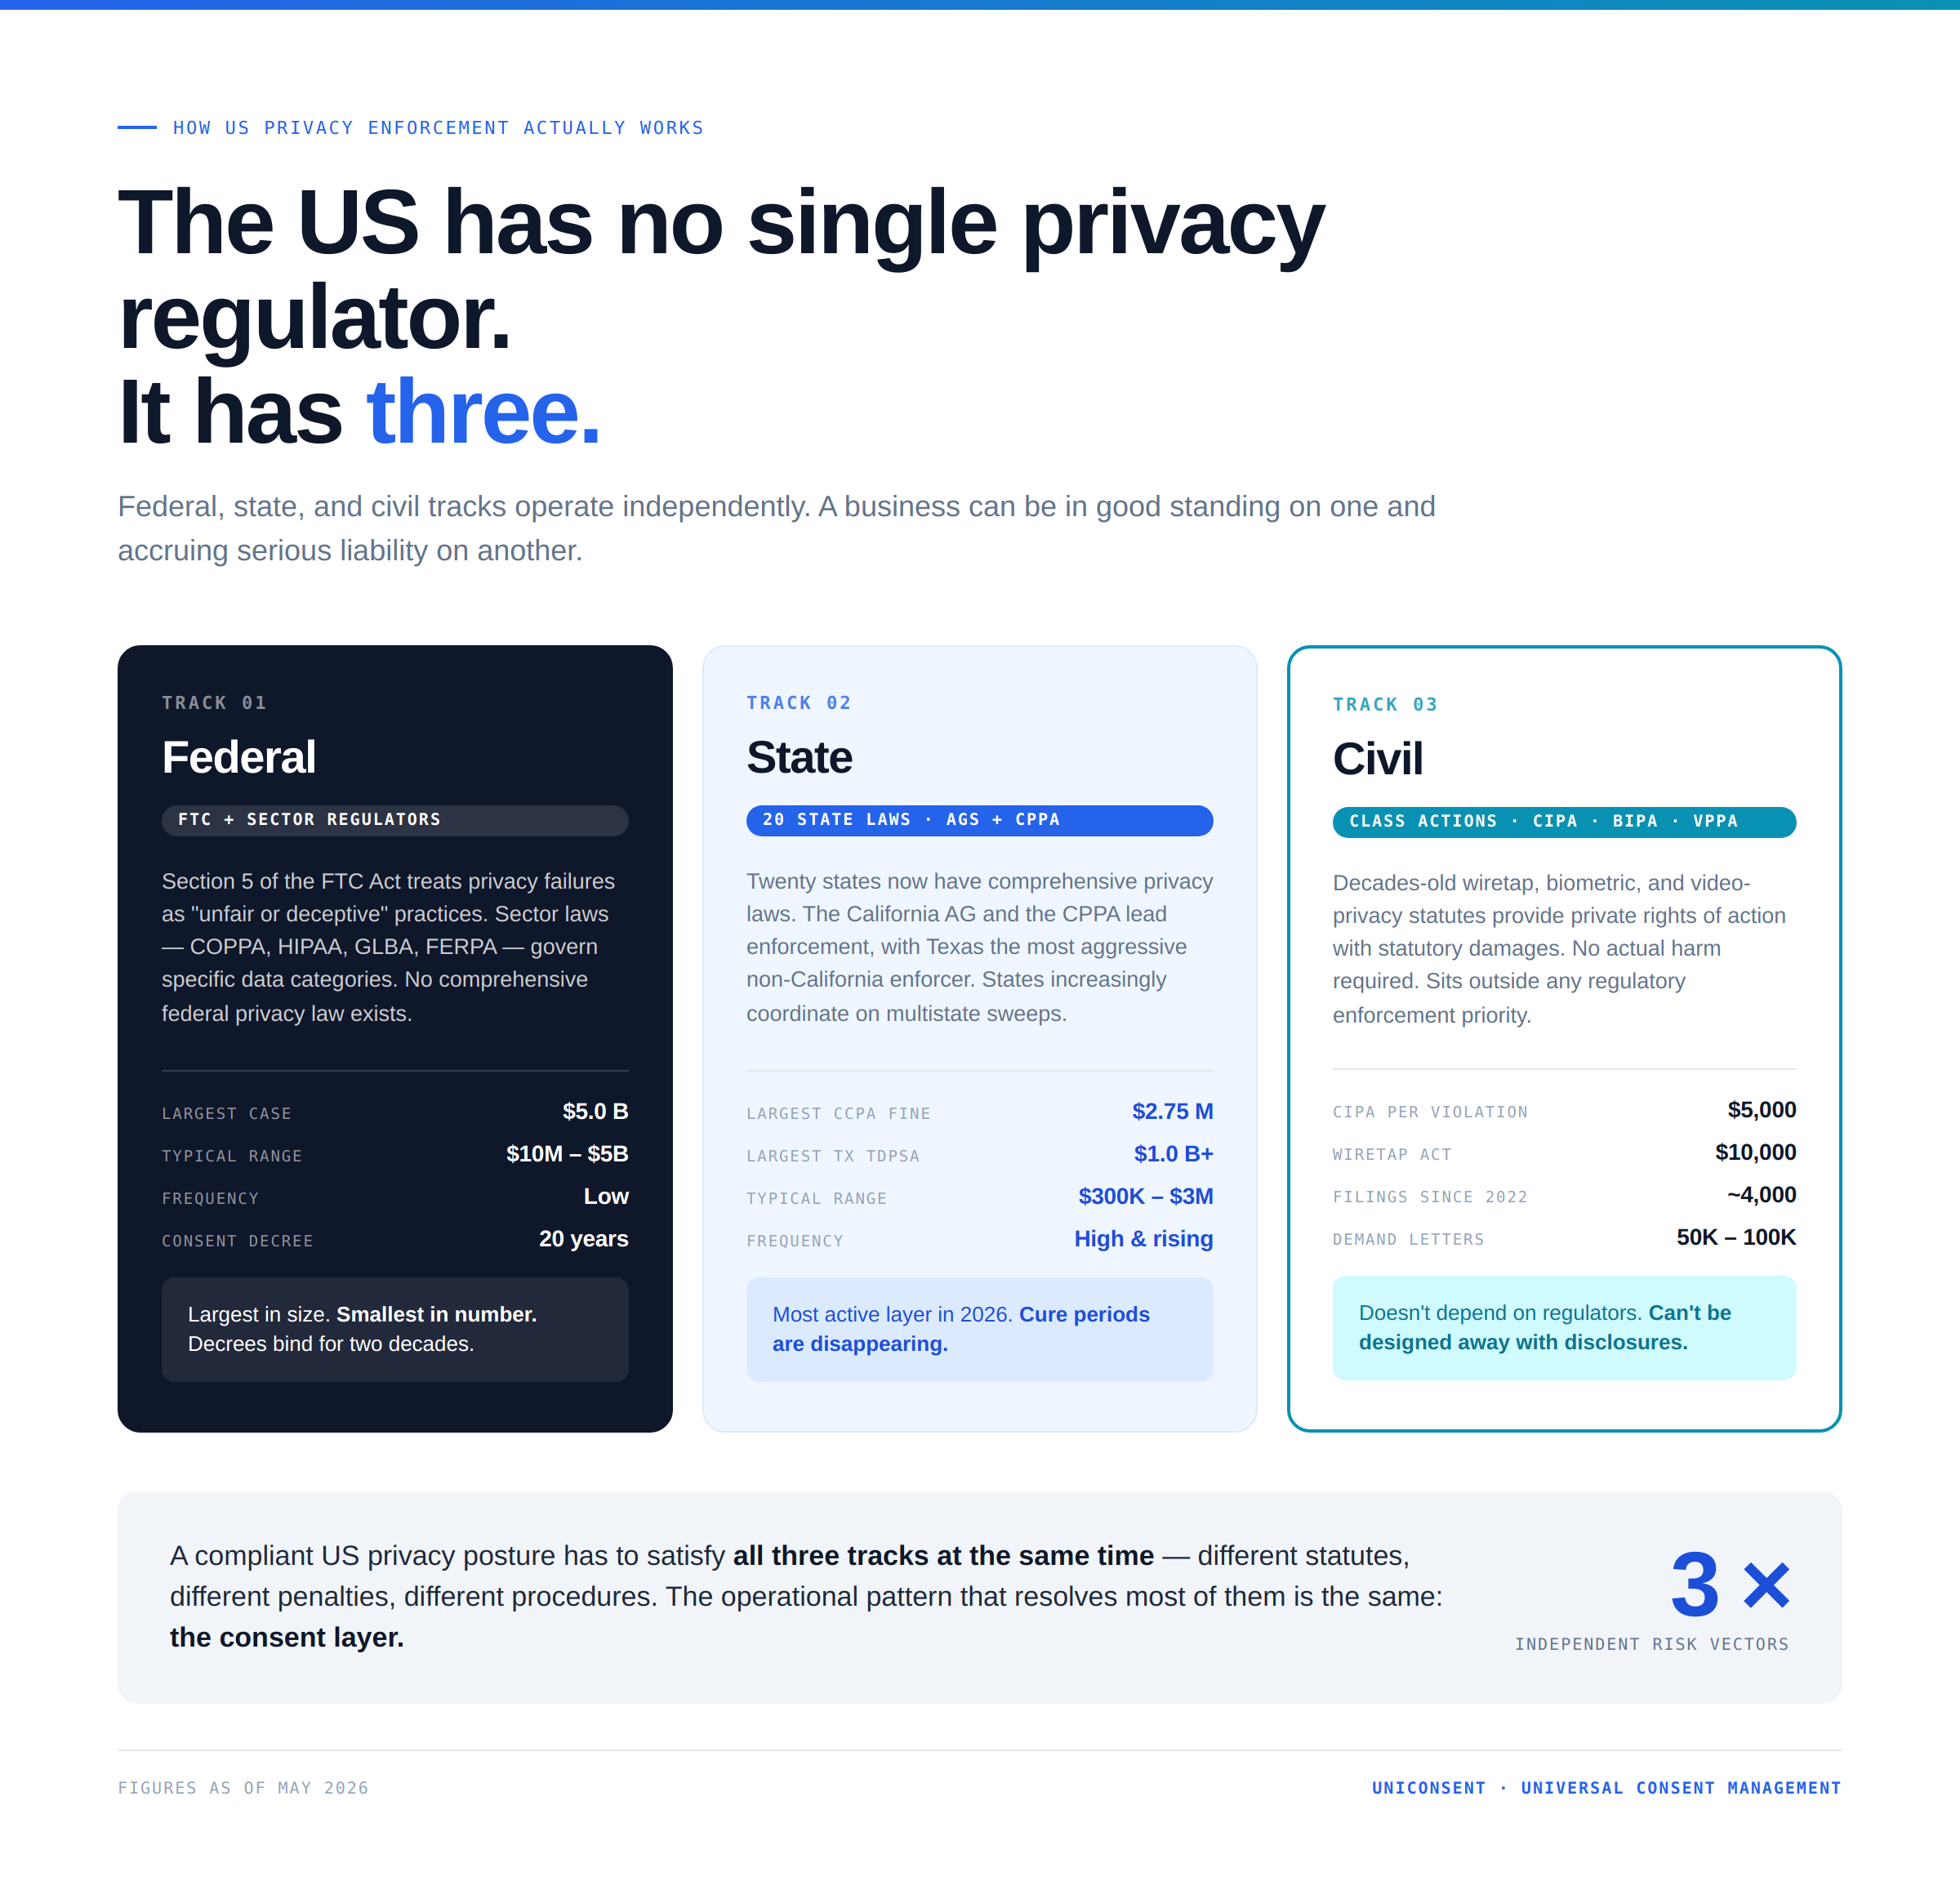 I tre filoni dell'enforcement della privacy negli Stati Uniti
Molti parlano di "enforcement della privacy negli Stati Uniti" come se fosse un sistema unico. Non lo è. Tre filoni paralleli operano in base a normative diverse, colpiscono condotte diverse e producono esiti finanziari molto diversi. Comprendere questa distinzione è il punto di partenza per gestire il rischio.
Filone 1: autorità federali. La FTC è quanto di più simile a un'autorità generale per la privacy esista negli Stati Uniti. Non applica una legge federale sulla privacy (che non esiste), ma utilizza la Section 5 dell'FTC Act per perseguire le pratiche "sleali o ingannevoli", un'impostazione che da oltre vent'anni copre promesse sulla privacy non mantenute, carenze nella sicurezza dei dati e dark pattern. Il Department of Health and Human Services si occupa dell'HIPAA, il CFPB della privacy finanziaria, la FCC delle telecomunicazioni, e la FTC stessa applica anche il COPPA (dati dei minori) e il CAN-SPAM (email). Le sanzioni federali sono elevate, poco frequenti e seguono quasi sempre una grave violazione dei dati o un inganno sistematico.
Filone 2: enforcement statale. Venti Stati dispongono ora di leggi complete sulla privacy. La California è in testa con un'autorità dedicata (la CPPA) e nessun periodo di rimedio. Gli altri diciannove seguono sostanzialmente il modello della Virginia, conferendo al procuratore generale dello Stato il potere di indagare e irrogare sanzioni civili. Le singole sanzioni statali tendono a essere più contenute (da centinaia di migliaia a pochi milioni di dollari), ma arrivano con maggiore frequenza e il coordinamento tra più Stati sta accelerando.
Filone 3: class action. È il filone che la maggior parte delle aziende sottovaluta. Normative più datate, come il California Invasion of Privacy Act (1967), l'Illinois Biometric Information Privacy Act e il Video Privacy Protection Act federale (1988), prevedono diritti di azione privata con risarcimenti stabiliti dalla legge e senza obbligo di dimostrare un danno effettivo. Gli attori fanno causa per tecnologie che quelle leggi non avevano mai previsto: pixel di tracciamento, session replay, chatbot, riconoscimento dei contenuti nelle smart TV. I singoli accordi vanno da 50.000 a 85 milioni di dollari, ma il volume complessivo (migliaia di cause e decine di migliaia di diffide dal 2022) oggi determina più spesa per la conformità di quanto faccia l'enforcement statale nella maggior parte delle aziende con cui parliamo.
Il risultato pratico: un rivenditore può avere un'informativa sulla privacy californiana impeccabile e ricevere comunque una diffida CIPA nella stessa settimana. Un'azienda SaaS può soddisfare ogni aspettativa della FTC in materia di sicurezza dei dati e dover comunque affrontare un'azione di un procuratore generale statale per un link di opt-out non funzionante. Negli Stati Uniti la conformità non è un singolo audit, ma una difesa a più livelli su tutti e tre i filoni. Una piattaforma di gestione del consenso configurata correttamente è uno dei pochi elementi infrastrutturali in grado di coprirli tutti e tre contemporaneamente.
Le 10 maggiori sanzioni e accordi per la privacy negli Stati Uniti
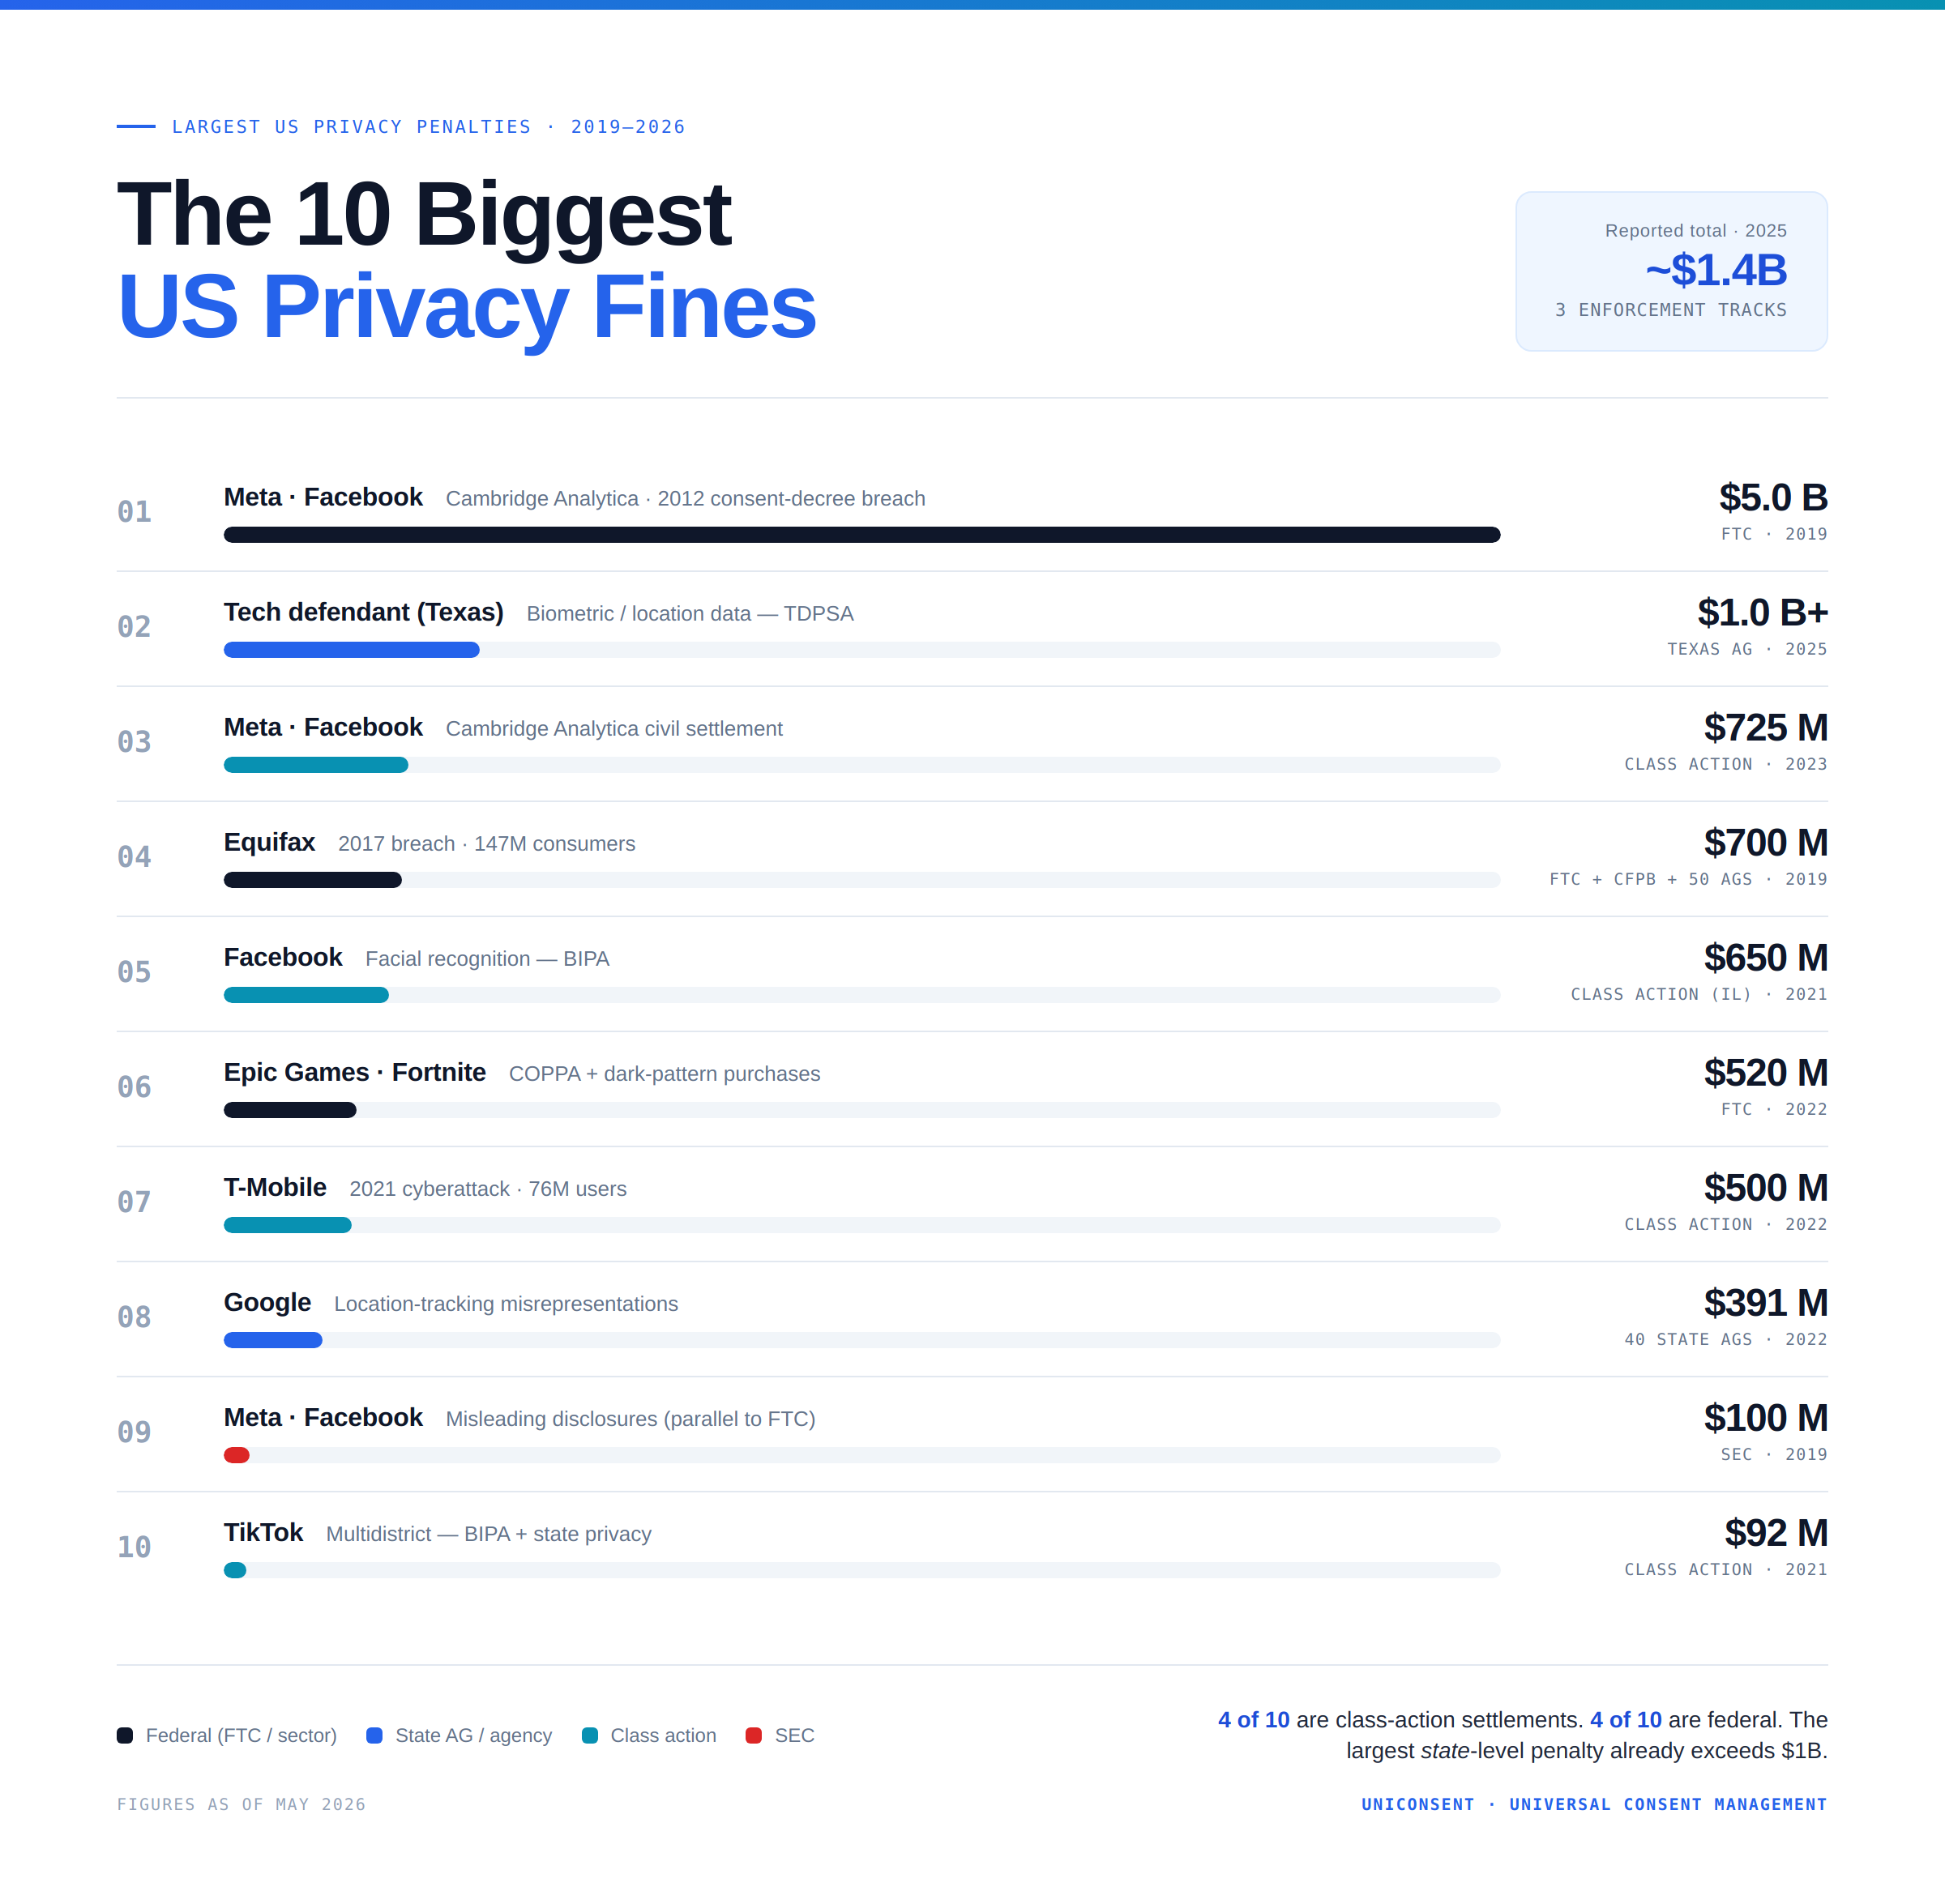 Le 10 maggiori sanzioni per la privacy negli Stati Uniti
Le sanzioni più elevate si concentrano in tre categorie: ingenti multe della FTC legate a consent order per inganno sistematico, accordi con più procuratori generali statali e class action ai livelli più alti della forbice dei risarcimenti previsti dalla legge.
| # | Soggetto | Importo | Anno | Sede | Cosa è successo |
|---|---|---|---|---|---|
| 1 | Meta (Facebook) | 5,0 miliardi di $ | 2019 | FTC | Scandalo Cambridge Analytica + violazione del consent decree del 2012 |
| 2 | Meta (Facebook) | 725 milioni di $ | 2023 | Class action | Accordo civile per Cambridge Analytica |
| 3 | Equifax | 700 milioni di $ | 2019 | FTC + CFPB + 50 procuratori generali statali | Violazione del 2017 che ha esposto 147 milioni di consumatori |
| 4 | Epic Games (Fortnite) | 520 milioni di $ | 2022 | FTC | Violazioni del COPPA + acquisti in-app con dark pattern |
| 5 | T-Mobile | 500 milioni di $ | 2022 | Class action | Violazione del 2021 che ha esposto 76 milioni di consumatori |
| 6 | 391,5 milioni di $ | 2022 | 40 procuratori generali statali | Tracciamento della posizione proseguito con i servizi di localizzazione disattivati | |
| 7 | Meta (Facebook) | 100 milioni di $ | 2019 | SEC | Informazioni fuorvianti agli investitori sul rischio Cambridge Analytica |
| 8 | Zoom | 85 milioni di $ | 2021 | Class action | Dichiarazioni false su privacy e sicurezza durante la pandemia |
| 9 | Cognosphere (Genshin Impact) | 20 milioni di $ | 2025 | FTC | COPPA + raccolta di dati da giocatori minori di 16 anni |
| 10 | Disney | 10 milioni di $ | 2025 | FTC | COPPA: video di YouTube non contrassegnati come "Made for Kids" |
Non incluso: l'accordo da oltre 1 miliardo di dollari concluso nel 2025 dal procuratore generale del Texas con una grande azienda tecnologica ai sensi del Texas Data Privacy and Security Act. I termini pubblici restano limitati e le fonti descrivono la vicenda in modi diversi.
Da questo elenco emergono alcuni elementi.
Le sanzioni federali sono enormi ma rare. Cinque delle prime dieci sono azioni della FTC. La sanzione da 5 miliardi di dollari a Meta non è stata causata dal solo caso Cambridge Analytica, ma dal fatto che l'azienda era già soggetta a un consent decree del 2012, che ha violato. Questo schema (la violazione di un provvedimento precedente che moltiplica la sanzione) si ripete in tutto l'enforcement della FTC.
I procuratori generali statali producono la seconda categoria per entità quando si coordinano. L'accordo da 391,5 milioni di dollari di Google sul tracciamento della posizione ha coinvolto quaranta procuratori generali statali che hanno agito in blocco. Quello da 700 milioni di Equifax ha unito le risorse di FTC, CFPB e di tutti e cinquanta gli Stati. Nel 2025 Connecticut, California e New York hanno concluso congiuntamente un accordo da 5,1 milioni di dollari nel settore ed-tech con Illuminate Education. C'è da aspettarsi che accada sempre più spesso.
Le class action possono eguagliare o superare le sanzioni delle autorità. La class action da 725 milioni di dollari contro Facebook per Cambridge Analytica supera qualsiasi azione di enforcement statale mai registrata. L'accordo da 500 milioni di dollari di T-Mobile per la violazione dei dati è paragonabile. Le class action sono l'unico meccanismo di enforcement che cresce con il numero di consumatori coinvolti senza richiedere che un'autorità agisca per prima.
I dati dei minori sono l'attuale priorità della FTC. Cinque delle maggiori azioni federali del periodo 2024–2026 si basano sul COPPA: Epic Games, Microsoft Xbox, Cognosphere, Apitor e Disney. Questa priorità non verrà meno: Connecticut, Maryland, Oregon e Nebraska hanno tutti adottato disposizioni specifiche per i minori in vigore nel 2025–2026.
Il mosaico dei 20 Stati
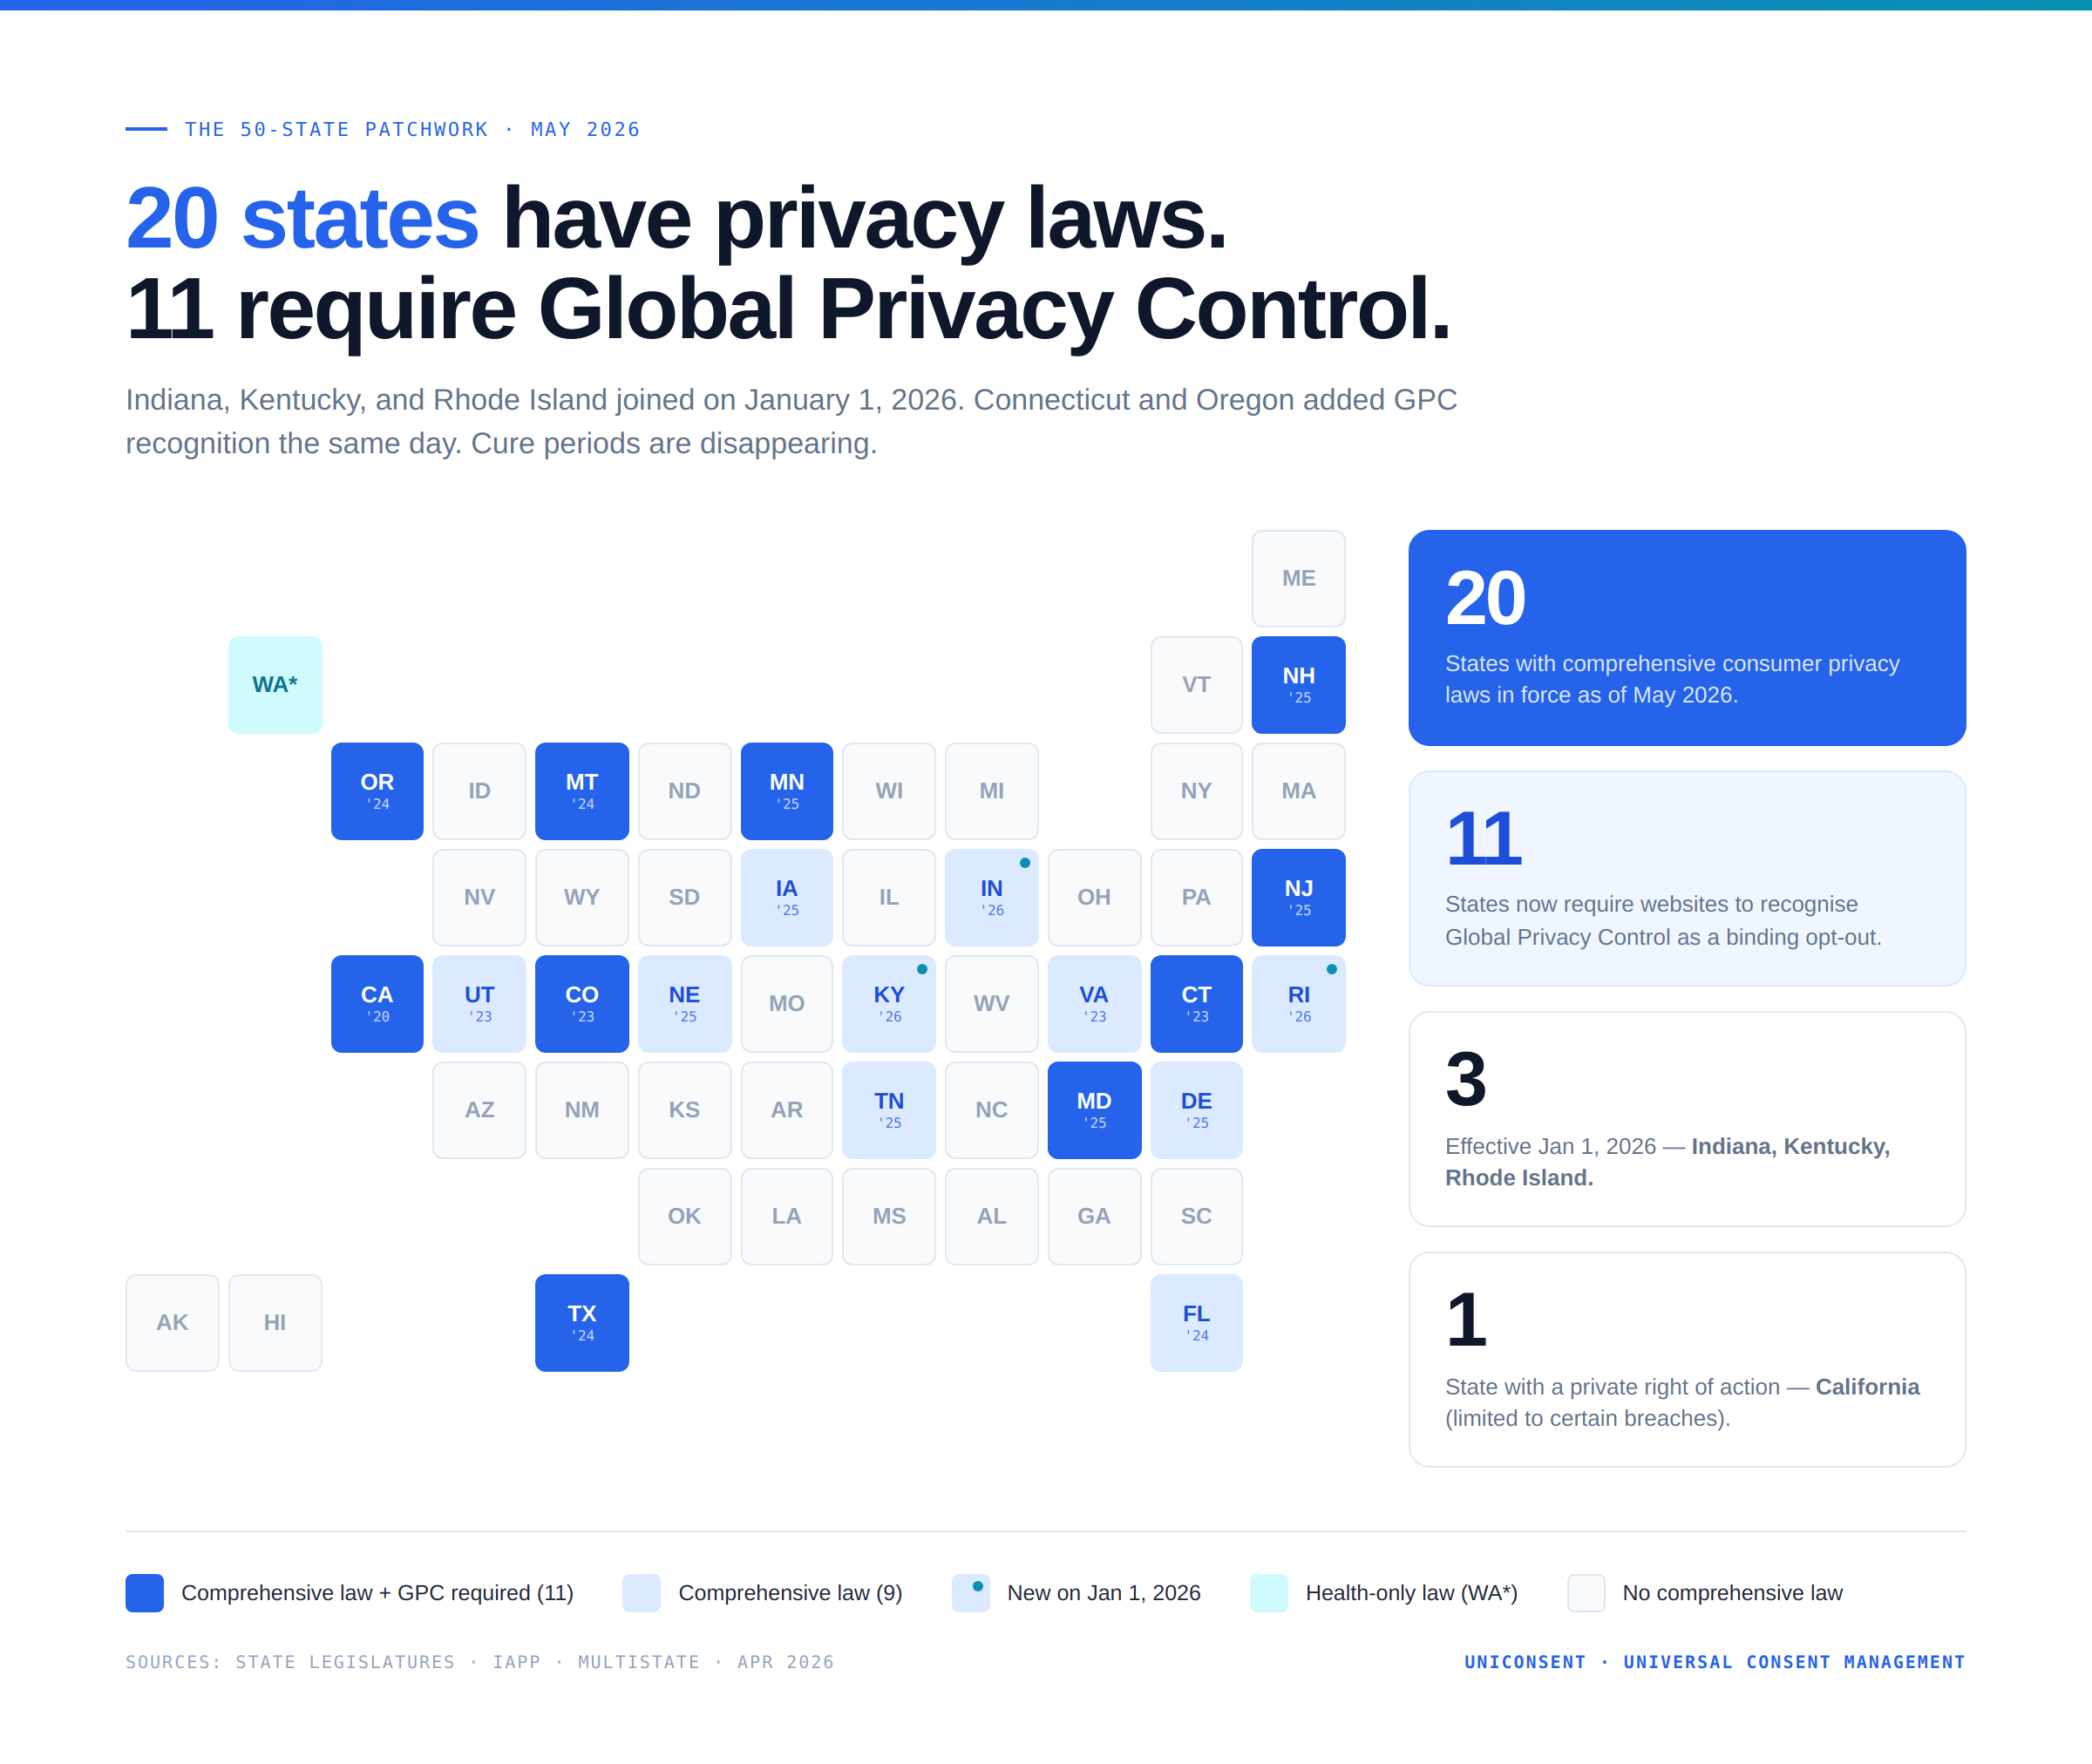 Mappa delle leggi statali sulla privacy negli Stati Uniti 2026
A maggio 2026, venti Stati hanno adottato leggi complete sulla privacy dei consumatori: California, Colorado, Connecticut, Delaware, Florida, Indiana, Iowa, Kentucky, Maryland, Minnesota, Montana, Nebraska, New Hampshire, New Jersey, Oregon, Rhode Island, Tennessee, Texas, Utah e Virginia. Indiana, Kentucky e Rhode Island si sono aggiunti il 1° gennaio 2026. Nella stessa data Connecticut e Oregon hanno introdotto l'obbligo di riconoscere il Global Privacy Control. (Il My Health My Data Act dello Stato di Washington riguarda specificamente i dati sanitari dei consumatori e non sempre viene conteggiato tra le leggi complete.)
Le venti leggi hanno più punti in comune che differenze. Tutte riconoscono ai residenti una combinazione dei diritti di accesso, cancellazione, rettifica, portabilità e opt-out dalla vendita dei dati o dalla pubblicità mirata. Tutte richiedono informative sulla privacy che indichino quali dati vengono raccolti e perché. La maggior parte definisce "dati sensibili" le informazioni sanitarie, biometriche, di geolocalizzazione e relative ai minori, richiedendo per il loro trattamento un consenso opt-in o un opt-out documentato.
Sono però le differenze a rendere costosa la conformità.
La California fa storia a sé. È l'unico Stato con un'autorità dedicata alla privacy (la CPPA), l'unico con un diritto di azione privata (limitato a determinati casi di violazione dei dati) e l'unico senza periodo di rimedio: una violazione fa scattare immediatamente l'enforcement, senza alcuna finestra per notifica e correzione. La California copre inoltre i dati dei dipendenti e i contatti B2B, che quasi tutti gli altri Stati escludono.
Il Texas si applica a tutti. La maggior parte delle leggi statali si applica al superamento di soglie di fatturato o di volume di dati, in genere 100.000 residenti o 25 milioni di dollari di ricavi legati ai dati. Il Texas Data Privacy and Security Act non prevede alcuna soglia. Si applica a qualsiasi azienda che "svolga attività in Texas o produca prodotti o servizi utilizzati dai residenti del Texas", con esenzioni solo per le piccole imprese che rientrano nei criteri federali della SBA. Il procuratore generale del Texas è stato il più aggressivo tra gli enti di enforcement statali al di fuori della California.
Il Maryland è il più rigoroso sulla minimizzazione dei dati. Il Maryland Online Data Privacy Act, in vigore per i dati raccolti a partire da aprile 2026, vieta la raccolta oltre quanto "ragionevolmente necessario" per il prodotto o servizio, vieta tout court la vendita di dati sensibili e vieta il targeting di chiunque abbia meno di 18 anni. Gli avvocati esperti di privacy lo hanno definito l'analogo statunitense più vicino al principio di limitazione della finalità del GDPR.
Undici Stati impongono ora il riconoscimento del GPC. California, Colorado, Connecticut, Delaware, Maryland, Minnesota, Montana, New Hampshire, New Jersey, Oregon e Texas impongono tutti ai siti web di trattare il segnale del browser Global Privacy Control come un opt-out vincolante. Firefox e Brave inviano il GPC per impostazione predefinita. Se il tuo sito non rileva e rispetta questi segnali, hai già una lacuna di conformità. UniConsent rileva automaticamente i segnali GPC e applica le preferenze di opt-out a tutte le categorie di consenso senza configurazioni aggiuntive: un dettaglio diventato la causa più comune delle azioni di enforcement statali nel 2025–2026.
L'enforcement è concentrato, per ora. Le azioni di enforcement pubbliche del periodo 2024–2026 sono arrivate principalmente da California (procuratore generale e CPPA), Texas (procuratore generale) e Connecticut (procuratore generale). Colorado, Maryland, Minnesota, New Jersey e Oregon dovrebbero avviare i loro primi casi pubblici nel corso del 2026.
Sanzioni per ente di enforcement
Classificare le sanzioni per la privacy negli Stati Uniti per ente di enforcement, così come le sanzioni GDPR vengono classificate per Paese, mette in luce l'asimmetria: le sanzioni federali sono più elevate per singolo caso, le azioni statali sono più numerose e le class action superano entrambe per volume complessivo.
Federal Trade Commission. Circa 7 miliardi di dollari in sanzioni per privacy e sicurezza dal 2018, trainati dagli accordi con Meta (5 miliardi di dollari) ed Equifax (700 milioni di dollari). Le azioni recenti hanno riguardato violazioni del COPPA (Epic Games, Cognosphere, Apitor, Disney), carenze nella sicurezza dei dati (GoDaddy, Drizly, Illuminate Education), condivisione di dati sanitari con piattaforme pubblicitarie (BetterHelp per 7,8 milioni di dollari, Cerebral) e promesse sulla privacy non mantenute (Match Group). La FTC ha inoltre concluso un accordo da 5,8 milioni di dollari con Amazon Ring per l'accesso dei dipendenti ai video dei clienti.
Procuratore generale della California. Le sanzioni CCPA più elevate sono arrivate da questo ufficio. L'accordo da 2,75 milioni di dollari con Disney del febbraio 2026 è l'attuale record, superando gli 1,55 milioni di dollari di Healthline Media del luglio 2025. Tra le azioni precedenti figurano Sephora (1,2 milioni di dollari, 2022) e DoorDash (375.000 dollari, 2024). Il procuratore generale ha inoltre avviato nel novembre 2025 un'azione da 1,4 milioni di dollari contro Jam City per la condivisione dei dati di ragazzi tra i 13 e i 16 anni senza consenso esplicito, e si è unito a Connecticut e New York nell'accordo ed-tech da 5,1 milioni di dollari con Illuminate Education.
California Privacy Protection Agency. La CPPA ha iniziato a pubblicare decisioni di enforcement nel 2024. La sua sanzione più elevata è l'accordo da 1,35 milioni di dollari con Tractor Supply del settembre 2025, un caso incentrato sul mancato rispetto delle richieste di opt-out inviate tramite un modulo web, sul mancato rispetto dei segnali GPC e su un'informativa sulla privacy che non forniva alcuna informazione sui diritti previsti dal CCPA. Altre azioni: American Honda (632.500 dollari, 2025), Todd Snyder (345.000 dollari, 2025), PlayOn Sports (1,1 milioni di dollari, marzo 2026) e Ford Motor Company.
Procuratore generale del Texas. Il più grande accordo mai registrato ai sensi di una legge statale: oltre 1 miliardo di dollari, concluso nel 2025 con una grande azienda tecnologica. Il procuratore generale del Texas ha inoltre citato in giudizio Allstate, sostenendo che un software development kit integrato in app di terze parti raccogliesse e vendesse, senza informativa, dati di guida e di posizione di oltre 45 milioni di americani. Un procedimento separato ha riguardato un produttore di smart TV per il riconoscimento automatico dei contenuti: la prima azione statale statunitense in materia di ACR dal caso Vizio della FTC del 2017.
Procuratore generale del Connecticut. Prima azione di enforcement ai sensi del CTDPA nel 2025: un accordo da 85.000 dollari con TicketNetwork per un'informativa sulla privacy che il procuratore generale ha definito "in gran parte illeggibile", priva delle informazioni obbligatorie e collegata a meccanismi di opt-out non funzionanti. Il Connecticut è importante perché il suo procuratore generale si è impegnato pubblicamente a coordinarsi con la California e con altri Stati: un indicatore anticipatore di come verranno applicate le leggi basate sul modello della Virginia.
HHS (HIPAA). Un regime separato che riguarda i soggetti coperti e i loro business associate. Il più grande accordo HIPAA resta quello da 16 milioni di dollari di Anthem nel 2018 per la violazione che ha coinvolto 78,8 milioni di persone. Funzionalmente diverso dal filone della privacy dei consumatori, ma da tenere presente per qualsiasi azienda che tratti informazioni sanitarie protette.
CIPA: una legge sulle intercettazioni del 1967 che sta ridisegnando la conformità dei siti web
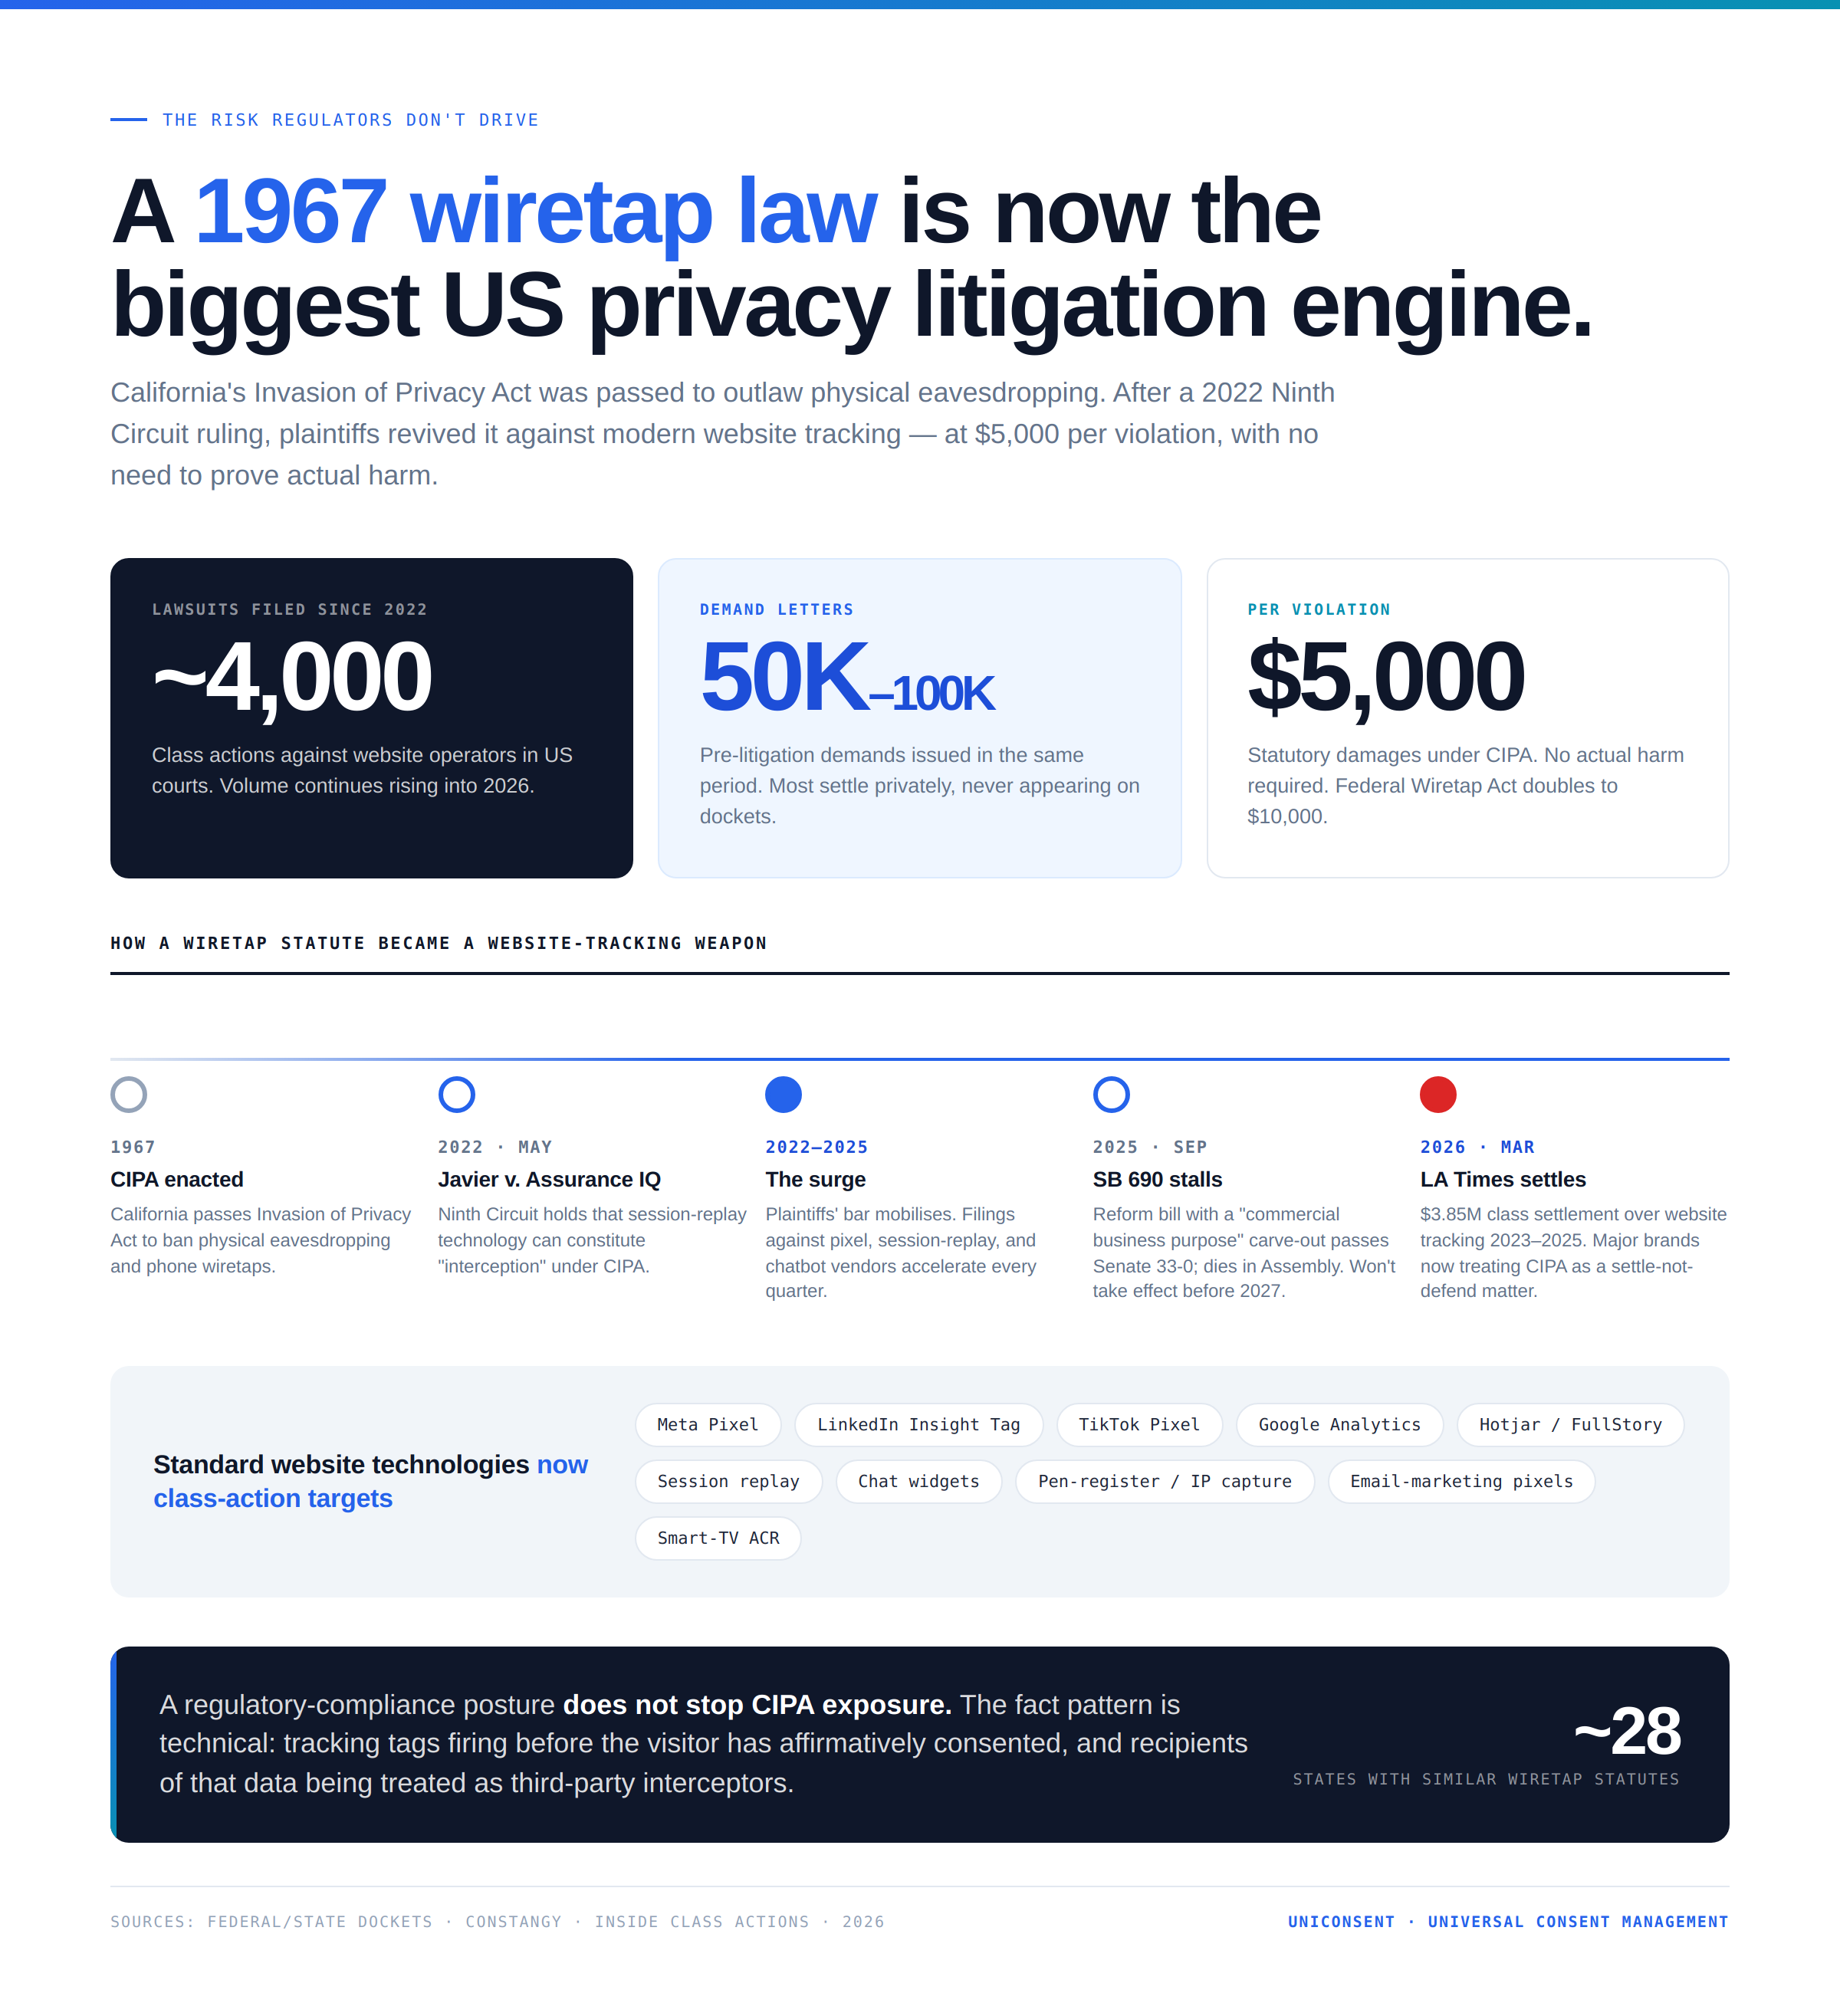 L'impennata dei contenziosi CIPA
La fonte di esposizione finanziaria in materia di privacy in più rapida crescita negli Stati Uniti in questo momento non è un'autorità. È l'ondata di class action basate sul California Invasion of Privacy Act e su analoghe leggi statali sulle intercettazioni.
Il CIPA è stato scritto nel 1967 per contrastare le intercettazioni telefoniche. Prevede un risarcimento di 5.000 dollari per violazione, ottenibile da chiunque lamenti l'intercettazione di una comunicazione, senza obbligo di dimostrare un danno effettivo. Dopo la sentenza del Ninth Circuit del 2022 nel caso Javier v. Assurance IQ, secondo cui la tecnologia di session replay poteva costituire "intercettazione", gli avvocati degli attori si sono mossi rapidamente. Secondo i nostri calcoli, dal 2022 sono state intentate circa 4.000 class action basate sulle leggi sulle intercettazioni contro gestori di siti web, accompagnate da una stima di 50.000-100.000 diffide.
I bersagli non sono esotici. Sono tecnologie standard dei siti web:
- Pixel di tracciamento di Meta, LinkedIn, TikTok e Microsoft che si attivano prima di qualsiasi interazione con il consenso
- Strumenti di session replay che registrano il comportamento sulla pagina e lo trasmettono a server di terze parti
- Widget di chatbot che memorizzano le conversazioni e condividono le trascrizioni con i fornitori
- Google Analytics nelle configurazioni predefinite che trasmettono identificatori degli utenti
- Teorie del pen register che applicano le disposizioni del CIPA su trap-and-trace a qualsiasi strumento che raccolga dati di instradamento
- Informative sulla registrazione delle telefonate che non soddisfano il requisito californiano del consenso di entrambe le parti
Le diffide sono calibrate in modo che transigere costi meno che andare in giudizio: in genere da 15.000 a 40.000 dollari per pretesa. Le class action più grandi si chiudono con accordi consistenti: all'inizio del 2026 il Los Angeles Times ha accettato di pagare 3,85 milioni di dollari per le tecnologie di tracciamento utilizzate tra gennaio 2023 e dicembre 2025.
I tribunali non hanno raggiunto un consenso. Nel 2024 la Supreme Judicial Court del Massachusetts ha stabilito che Google Analytics e il Meta Pixel non violano la legge statale sulle intercettazioni, perché i destinatari terzi sono "interlocutori previsti". Il Ninth Circuit, nel caso Popa v. Microsoft (2025), ha ritenuto che alcune azioni CIPA relative al session replay siano prive di legittimazione ai sensi dell'Article III. Diversi tribunali di primo grado della California hanno respinto le teorie del pen register applicate al traffico Internet. Ma le cause continuano ad aumentare: gennaio 2026 ha prodotto il doppio delle decisioni CIPA rispetto a dicembre 2025.
La riforma proposta in California, la SB 690, introdurrebbe un'eccezione per le "finalità commerciali". È stata approvata all'unanimità dal Senato nel 2025, ma si è arenata all'Assemblea e non entrerà in vigore prima del 2027 nella migliore delle ipotesi. Ventotto Stati hanno leggi analoghe sulle intercettazioni; il Wiretap Act federale (18 U.S.C. § 2510) aggiunge 10.000 dollari per violazione e viene invocato sempre più spesso insieme alle azioni CIPA.
La conclusione operativa, senza giri di parole: l'esposizione al CIPA non riguarda l'essere un "malintenzionato". Riguarda se i tuoi strumenti di analisi, i pixel pubblicitari e i widget di chat si attivano prima che l'utente abbia avuto la possibilità di prestare il consenso, e se la tua informativa sulla privacy descrive con precisione ciò che questi strumenti fanno. Una piattaforma di gestione del consenso che subordina l'esecuzione dei tag ai segnali di consenso, bloccando tutti gli script non essenziali finché il visitatore non agisce, è la principale difesa tecnica. UniConsent lo fa a livello di caricamento della pagina, garantendo che nessun pixel di tracciamento, strumento di session replay o chatbot si attivi prima che l'utente abbia fatto una scelta. Per le oltre 4.000 cause intentate finora, questa configurazione fa la differenza tra essere convenuti e non esserlo.
Le cinque cause di fondo dietro quasi tutte le sanzioni per la privacy negli Stati Uniti
Abbiamo esaminato tutte le principali azioni di enforcement federali, statali e le class action dal 2018 all'inizio del 2026. Cinque schemi le spiegano quasi tutte.
1. Segnali di opt-out che non si propagano. Disney, Healthline, Tractor Supply, Sephora, DoorDash, TicketNetwork: ogni caso ha riguardato lo stesso problema di fondo. Un consumatore ha inviato un opt-out (tramite un modulo, un link "Do Not Sell" o un segnale GPC) e l'azienda non lo ha applicato a tutte le proprietà, i dispositivi e gli account collegati a quella persona. Le autorità ora si aspettano una propagazione universale. Un opt-out parziale viene trattato come nessun opt-out.
2. Tracciamento attivato prima del consenso. Tag, pixel e script caricati al caricamento della pagina, prima che il visitatore abbia interagito con qualsiasi meccanismo di consenso. È lo scenario alla base di praticamente ogni causa CIPA e si sovrappone al CCPA e ad altre leggi statali che richiedono un'informativa al momento della raccolta o prima di essa. La soluzione è tecnica: il blocco lato server dei tag tramite una piattaforma di gestione del consenso come UniConsent, che blocca i tag non essenziali finché il consenso non viene registrato.
3. Informative sulla privacy errate o illeggibili. La prima azione di enforcement del Connecticut ai sensi del CTDPA si è concentrata su un'informativa sulla privacy che il procuratore generale ha definito "in gran parte illeggibile". Le azioni in California hanno ripetutamente contestato policy che non indicano categorie specifiche di condivisione dei dati o che descrivono in modo errato i diritti di opt-out. Il livello richiesto dalle autorità è ora un'informativa sulla privacy specifica, aggiornata, leggibile e accurata, con terze parti nominate o categorizzate e indicazioni esplicite sui diritti dei consumatori.
4. Dati sanitari che finiscono alle piattaforme pubblicitarie. Le azioni della FTC contro BetterHelp (7,8 milioni di dollari), Cerebral e GoodRx, l'accordo del procuratore generale della California con Healthline (1,55 milioni di dollari) e diversi accordi HIPAA hanno tutti riguardato lo stesso scenario: dati relativi alla salute che raggiungono Meta, Google o altre piattaforme pubblicitarie tramite pixel di tracciamento o integrazioni SDK, senza un consenso significativo e spesso senza informativa. Se il tuo sito raccoglie informazioni affini alla salute, compresi titoli di articoli che suggeriscono una diagnosi, questa categoria ti riguarda.
5. Dati dei minori senza consenso dei genitori. Cinque delle maggiori azioni federali del periodo 2024–2026 si basano sul COPPA. L'accordo da 10 milioni di dollari di Disney riguardava video di YouTube non contrassegnati come "Made for Kids". L'azione da 20 milioni di dollari contro Cognosphere contestava la promozione di Genshin Impact presso minori di 13 anni con contestuale raccolta di informazioni personali. La sanzione da 500.000 dollari ad Apitor (sospesa per incapacità di pagamento) riguardava un'app per un robot giocattolo che raccoglieva dati di geolocalizzazione dei bambini. Se il tuo prodotto o i tuoi contenuti sono utilizzati da minori, la conformità al COPPA non è facoltativa: è la priorità dichiarata della FTC per il 2026.
Queste cinque categorie si sovrappongono continuamente. Un pixel di tracciamento che si attiva prima del consenso e acquisisce dati sanitari comunicati in un chatbot crea un'esposizione simultanea ai sensi di CIPA, CCPA e FTC. Il mancato rispetto di una richiesta di opt-out di un genitore fa scattare la responsabilità sia ai sensi del CCPA sia del COPPA. A questo punto la linea tra "rischio normativo" e "rischio di contenzioso" è puramente teorica.
Cosa ci aspetta
Cinque tendenze stanno plasmando il resto del 2026 e il 2027.
Nessuna legge federale in arrivo a breve. L'American Privacy Rights Act, il Kids Online Safety Act e altre proposte restano bloccati. Il mosaico di venti leggi statali, più la FTC, più le class action, è il contesto operativo per il prossimo futuro.
I procuratori generali statali si coordinano come un'agenzia federale. L'accordo Connecticut–California–New York con Illuminate Education, i controlli coordinati tra più Stati sulla conformità al GPC e le priorità di enforcement allineate tra i vari uffici indicano tutti un enforcement statale aggregato che funziona anche senza una legislazione federale.
La regolamentazione dell'IA arriva a livello statale. I regolamenti del CCPA sulle Automated Decision-Making Technology della California entrano in vigore il 1° gennaio 2027, con diritti di opt-out quando l'IA prende decisioni significative sui consumatori. Il Responsible AI Governance Act del Texas è entrato in vigore il 1° gennaio 2026. I legislatori e i procuratori generali statali stanno colmando il vuoto lasciato dall'assenza di una legge federale sull'IA.
L'enforcement sulla privacy dei minori si intensifica. Le azioni COPPA hanno accelerato nel corso del 2025 e non mostrano segni di rallentamento. Il Maryland vieta ora la vendita dei dati personali di chiunque abbia meno di 18 anni. Connecticut, Oregon e Nebraska hanno aggiunto disposizioni specifiche per i minori nel 2025–2026.
La riforma del CIPA non arriverà prima del 2027. La SB 690 è un disegno di legge biennale. Anche se venisse ripresentata e approvata nel 2026, non entrerebbe in vigore prima di gennaio 2027. Gli avvocati degli attori considerano questa finestra un'opportunità e il volume delle cause sta accelerando.
Cosa significa per il tuo stack di conformità
L'enforcement della privacy negli Stati Uniti non funziona come il GDPR. Non esiste un'autorità unica, un insieme di regole armonizzato né un registro centrale delle sanzioni. L'esposizione deriva da tre filoni indipendenti e un'azienda può essere in regola su uno mentre accumula responsabilità sugli altri due.
Le sanzioni più elevate sono federali (i 5 miliardi di dollari di Meta, i 700 milioni di Equifax), ma la sanzione tipica del 2025–2026 è un'azione statale compresa tra 300.000 e 3 milioni di dollari, rivolta a un'azienda di medie dimensioni il cui meccanismo di opt-out non funzionava o la cui informativa sulla privacy non descriveva ciò che accadeva realmente sul suo sito web.
La fonte di esposizione in più rapida crescita non sono affatto le autorità. È l'ondata di class action CIPA: 4.000 cause e decine di migliaia di diffide dal 2022, rivolte a configurazioni standard di pixel di tracciamento, session replay, chatbot e strumenti di analisi. La riforma non arriverà prima del 2027.
Lo schema operativo dietro quasi tutte le sanzioni per la privacy negli Stati Uniti è lo stesso: le tecnologie di tracciamento si attivano prima del consenso, i segnali di opt-out non vengono rispettati, le informative sulla privacy travisano ciò che accade ai dati degli utenti e le informazioni sensibili (dati sanitari, dati dei minori) finiscono alle piattaforme pubblicitarie senza un'informativa significativa.
Il lavoro di conformità non è una politica astratta. È la configurazione del tuo livello di gestione del consenso, del tuo flusso di governance dei tag e dei sistemi che propagano i segnali di opt-out su ogni proprietà. UniConsent gestisce il nucleo di tutto questo: blocca i tag finché il consenso non viene registrato, rileva e rispetta i segnali GPC in tutti gli undici Stati che li richiedono, mantiene un audit trail del consenso che regge al vaglio delle autorità e scansiona il tuo sito per verificare, tramite il nostro cookie scanner, che il comportamento effettivo dei tag corrisponda alla configurazione del consenso. È la differenza tra avere un'informativa sulla privacy e avere una posizione sulla privacy difendibile.
Domande frequenti
Qual è la sanzione per la privacy più elevata mai inflitta negli Stati Uniti? Nel 2019 Meta è stata multata dalla FTC per 5 miliardi di dollari per lo scandalo Cambridge Analytica e la violazione di un consent decree del 2012. È la sanzione per la privacy più elevata della storia degli Stati Uniti.
Qual è la sanzione CCPA più elevata? L'accordo da 2,75 milioni di dollari di Disney con il procuratore generale della California nel febbraio 2026, per non aver rispettato le richieste di opt-out su tutti i dispositivi e i servizi collegati agli account dei consumatori.
Quale Stato USA ha la legge sulla privacy più rigorosa? La California, con la sua autorità dedicata (CPPA), l'assenza di un periodo di rimedio e un diritto di azione privata limitato. Il MODPA del Maryland è la legge più rigorosa tra quelle basate sul modello della Virginia, con stringenti requisiti di minimizzazione dei dati e il divieto assoluto di vendere dati sensibili o di rivolgere pubblicità mirata ai minori di 18 anni.
Quanti Stati USA hanno leggi complete sulla privacy nel 2026? Venti. Indiana, Kentucky e Rhode Island si sono aggiunti il 1° gennaio 2026.
Chi applica le leggi sulla privacy negli Stati Uniti? La FTC si occupa dell'enforcement federale. I procuratori generali statali applicano le leggi statali sulla privacy (la California dispone anche della CPPA). L'HHS applica l'HIPAA. Gli attori privati promuovono class action ai sensi di CIPA, BIPA, VPPA e del Wiretap Act federale.
Che cos'è il CIPA e perché sta generando così tante cause? Il California Invasion of Privacy Act è una legge sulle intercettazioni del 1967. Dal 2022 gli attori lo utilizzano per citare in giudizio i siti web che utilizzano pixel di tracciamento, session replay, chatbot e strumenti di analisi che "intercettano" le comunicazioni senza consenso. Il risarcimento previsto dalla legge è di 5.000 dollari per violazione, senza obbligo di dimostrare un danno. Sono state intentate circa 4.000 cause.
Gli Stati Uniti hanno una legge federale sulla privacy? No. Le proposte federali, incluso l'American Privacy Rights Act, non sono state approvate dal Congresso. La legge federale copre settori specifici: sanità (HIPAA), finanza (GLBA), minori (COPPA), istruzione (FERPA) e comunicazioni elettroniche (ECPA).
Che cos'è il Global Privacy Control? Un segnale del browser che comunica automaticamente una preferenza di opt-out. Undici Stati impongono ai siti web di rispettarlo. Firefox e Brave attivano il GPC per impostazione predefinita. UniConsent rileva il GPC e applica automaticamente l'opt-out a tutte le categorie di consenso.
A quanto ammontano ogni anno le sanzioni per la privacy negli Stati Uniti? Circa 1,4 miliardi di dollari nel 2025, tra accordi federali, statali e class action. La cifra è in accelerazione nel 2026.
I consumatori statunitensi possono fare causa direttamente alle aziende per violazioni della privacy? In alcuni casi. Il CCPA prevede un diritto di azione privata limitato per determinate violazioni dei dati. CIPA, BIPA, VPPA e il Wiretap Act federale prevedono tutti risarcimenti stabiliti dalla legge. La maggior parte delle leggi statali basate sul modello della Virginia non include un diritto di azione privata.
Cosa fa scattare la maggior parte delle sanzioni per la privacy negli Stati Uniti? Quattro schemi: segnali di opt-out non rispettati su tutte le proprietà, tecnologie di tracciamento attivate prima del consenso, informative sulla privacy che non corrispondono alle pratiche effettive sui dati e dati sanitari o dei minori condivisi con piattaforme pubblicitarie senza informativa.
In che modo una piattaforma di gestione del consenso aiuta nella conformità alla privacy negli Stati Uniti? Una CMP come UniConsent blocca i tag non essenziali finché il consenso non viene registrato, rileva e rispetta i segnali GPC, mantiene un registro del consenso verificabile e controlla che il comportamento dei tag sulla pagina corrisponda alla configurazione del consenso. In questo modo affronta la causa principale delle azioni di enforcement e delle cause CIPA più comuni.
Informazioni su UniConsent
UniConsent fa parte della User Experience Platform orientata alla privacy di Transfon, che serve decine di milioni di utenti al giorno per offrire un'esperienza di privacy semplice sia agli utenti sia agli editori nell'era post-GDPR. Contattaci per saperne di più: hello@uniconsent.com
Leading Consent Management Platform
Compliant with GDPR, CCPA, COPPA, LGPD, PECR, PDPA, PIPEDA, and more.
Activate Google Consent Mode UniConsent to enhance the accuracy of your Google Analytics and Google Ads conversion data.
Set up Google Consent Mode →Inizia a rendere il tuo sito web e la tua applicazione conformi a GDPR (UE), CPRA (USA), PIPEDA (Canada) ecc.
RegistratiRisorse sulla piattaforma di gestione del consenso
Scadenza dell'IAB TCF 2.4 e come verificare i tuoi fornitori
Causa CIPA contro NFL.com: quando l'opt-out non ferma il tracciamento — come far funzionare davvero gli opt-out
Dominio CMP di prima parte: pubblica il tuo banner di consenso dal tuo dominio
UniConsent è un CMP certificato per Microsoft UET e Microsoft Clarity
Diritto di reclamo nello UK GDPR: le novità del 19 giugno 2026 e cosa devono fare le organizzazioni
Configurazione della CMP per Prebid.js: trasmettere il consenso TCF, GPP e CCPA al tuo stack di header bidding
Inizia a rendere il tuo sito web e la tua applicazione conformi a GDPR (UE), CPRA (USA), PIPEDA (Canada) ecc.
Registrati