
Applicazione del GDPR e multe 2026: settori di attività, casi principali e paesi
32 min read

Indice
- Statistiche chiave sulle multe GDPR (2026)
- Come classificare le multe GDPR: settori e violazioni
- Le principali multe GDPR per paese: chi infligge le sanzioni più pesanti
- Le 10 multe GDPR più alte di sempre
- Perché l'ad tech domina il settore media, telecomunicazioni e radiotelevisione
- Le multe GDPR più alte nell'ad tech: l'elenco completo
- Quante multe GDPR sono state effettivamente pagate?
- 5 cause comuni dietro ogni grande multa GDPR nell'ad tech
- Come le carenze dell'ad tech si collegano alle categorie di violazione del GDPR
- Checklist di conformità al GDPR per l'ad tech e gli editori
- Dove si sta dirigendo l'applicazione del GDPR nell'ad tech nel 2026
- Domande frequenti sulle multe GDPR
- Punti chiave: perché la gestione del consenso è ormai un'infrastruttura centrale
- Informazioni su UniConsent
L'applicazione del GDPR non è più un rischio teorico confinato in una presentazione sulla compliance. Sulla base dei dati pubblici sulle sanzioni, dal 2018 le autorità di controllo dell'UE e del Regno Unito hanno inflitto più di 2.500 multe per un totale di oltre 7 miliardi di euro, di cui circa 1,2 miliardi di euro nel solo 2025, e la curva continua a salire. La multa media si attesta intorno ai 2,4 milioni di euro, e questo valore è tenuto basso, non alto, dalla lunga coda di piccole sanzioni amministrative.
Se lavori in qualsiasi ambito vicino alla pubblicità digitale, il dato più importante è questo: il settore più colpito, sia per numero sia per valore delle sanzioni, è quasi certamente quello in cui opera la tua azienda.
Questo articolo analizza due modi utili per classificare le multe GDPR, esamina la posizione dell'ad tech al loro interno, ripercorre i principali casi dell'ad tech e si conclude con gli schemi ricorrenti su cui ogni marketer, editore e responsabile delle ad operations dovrebbe basare la propria strategia. È una lettura lunga, ma il quadro ha senso solo se lo si osserva nella sua interezza.
Statistiche chiave sulle multe GDPR (2026)
- Totale delle multe GDPR inflitte dal 2018: 7,1 miliardi di euro, suddivisi in oltre 2.500 multe.
- Multe GDPR inflitte nel 2025: circa 1,2 miliardi di euro.
- La multa GDPR più alta di sempre: 1,2 miliardi di euro a Meta Platforms Ireland (Irish DPC, maggio 2023) per trasferimenti illeciti di dati tra UE e Stati Uniti.
- La seconda multa GDPR più alta mai inflitta: 746 milioni di euro ad Amazon Europe Core (CNPD del Lussemburgo, luglio 2021) per targeting pubblicitario senza un consenso valido. Nota: questa multa è stata annullata per motivi procedurali dal Tribunale amministrativo del Lussemburgo nel marzo 2026, anche se le violazioni sottostanti sono state confermate.
- La multa GDPR più alta del 2025: 530 milioni di euro a TikTok (Irish DPC, maggio 2025) per trasferimenti illeciti di dati tra UE e Cina.
- Multa GDPR media: circa 2,4 milioni di euro.
- Multa GDPR massima: 20 milioni di euro o il 4% del fatturato annuo globale, se superiore.
- Paese con il maggior numero di multe GDPR: la Spagna, con quasi 1.000 multe dal 2018.
- Paese con il valore totale più alto di multe GDPR: l'Irlanda, con 4,04 miliardi di euro di multe cumulative (circa il 57% del valore totale delle multe GDPR).
- Settore di attività più sanzionato: Media, telecomunicazioni e radiotelevisione, con circa il 70% del valore totale delle multe alle aziende.
- Violazione del GDPR più comune: base giuridica insufficiente per il trattamento dei dati, in genere la mancata acquisizione di un consenso valido per la pubblicità comportamentale.
- Notifiche giornaliere di violazione dei dati personali in Europa: 443 (un aumento del 22% su base annua).
Come classificare le multe GDPR: settori e violazioni
Esistono due modi utili per classificare le multe GDPR, ed entrambi meritano di essere tenuti presenti quando si cerca di interpretare il panorama delle sanzioni:
- Il settore di attività in cui opera l'organizzazione sanzionata (10 categorie).
- Il tipo di violazione del GDPR punita dalla multa (9 categorie).
La maggior parte delle analisi considera un asse alla volta. La storia interessante si trova all'intersezione, e l'ad tech si colloca in uno dei punti più caldi della mappa.
Le 10 categorie di multe GDPR per settore di attività
- Media, telecomunicazioni e radiotelevisione
- Industria e commercio
- Finanza, assicurazioni e consulenza
- Sanità
- Settore pubblico e istruzione
- Lavoro
- Trasporti ed energia
- Alloggio e ospitalità
- Immobiliare
- Persone fisiche e associazioni private
Le 9 categorie di violazioni del GDPR
- Base giuridica insufficiente per il trattamento dei dati
- Mancato rispetto dei principi generali del trattamento dei dati
- Misure tecniche e organizzative insufficienti a garantire la sicurezza delle informazioni
- Adempimento insufficiente degli obblighi di informazione
- Adempimento insufficiente dei diritti degli interessati
- Cooperazione insufficiente con l'autorità di controllo
- Accordo sul trattamento dei dati insufficiente
- Adempimento insufficiente degli obblighi di notifica delle violazioni dei dati
- Coinvolgimento insufficiente del DPO
Due semplici osservazioni dagli ultimi dati sulle sanzioni:
- Media, telecomunicazioni e radiotelevisione è da anni il settore più sanzionato e oggi rappresenta circa il 70% del valore totale delle multe alle aziende.
- La base giuridica insufficiente per il trattamento dei dati è il tipo di violazione più frequente in assoluto, in tutti i settori.
L'ad tech rientra pienamente nel primo ed è l'esempio da manuale del secondo. Non è una coincidenza.
Le principali multe GDPR per paese: chi infligge le sanzioni più pesanti
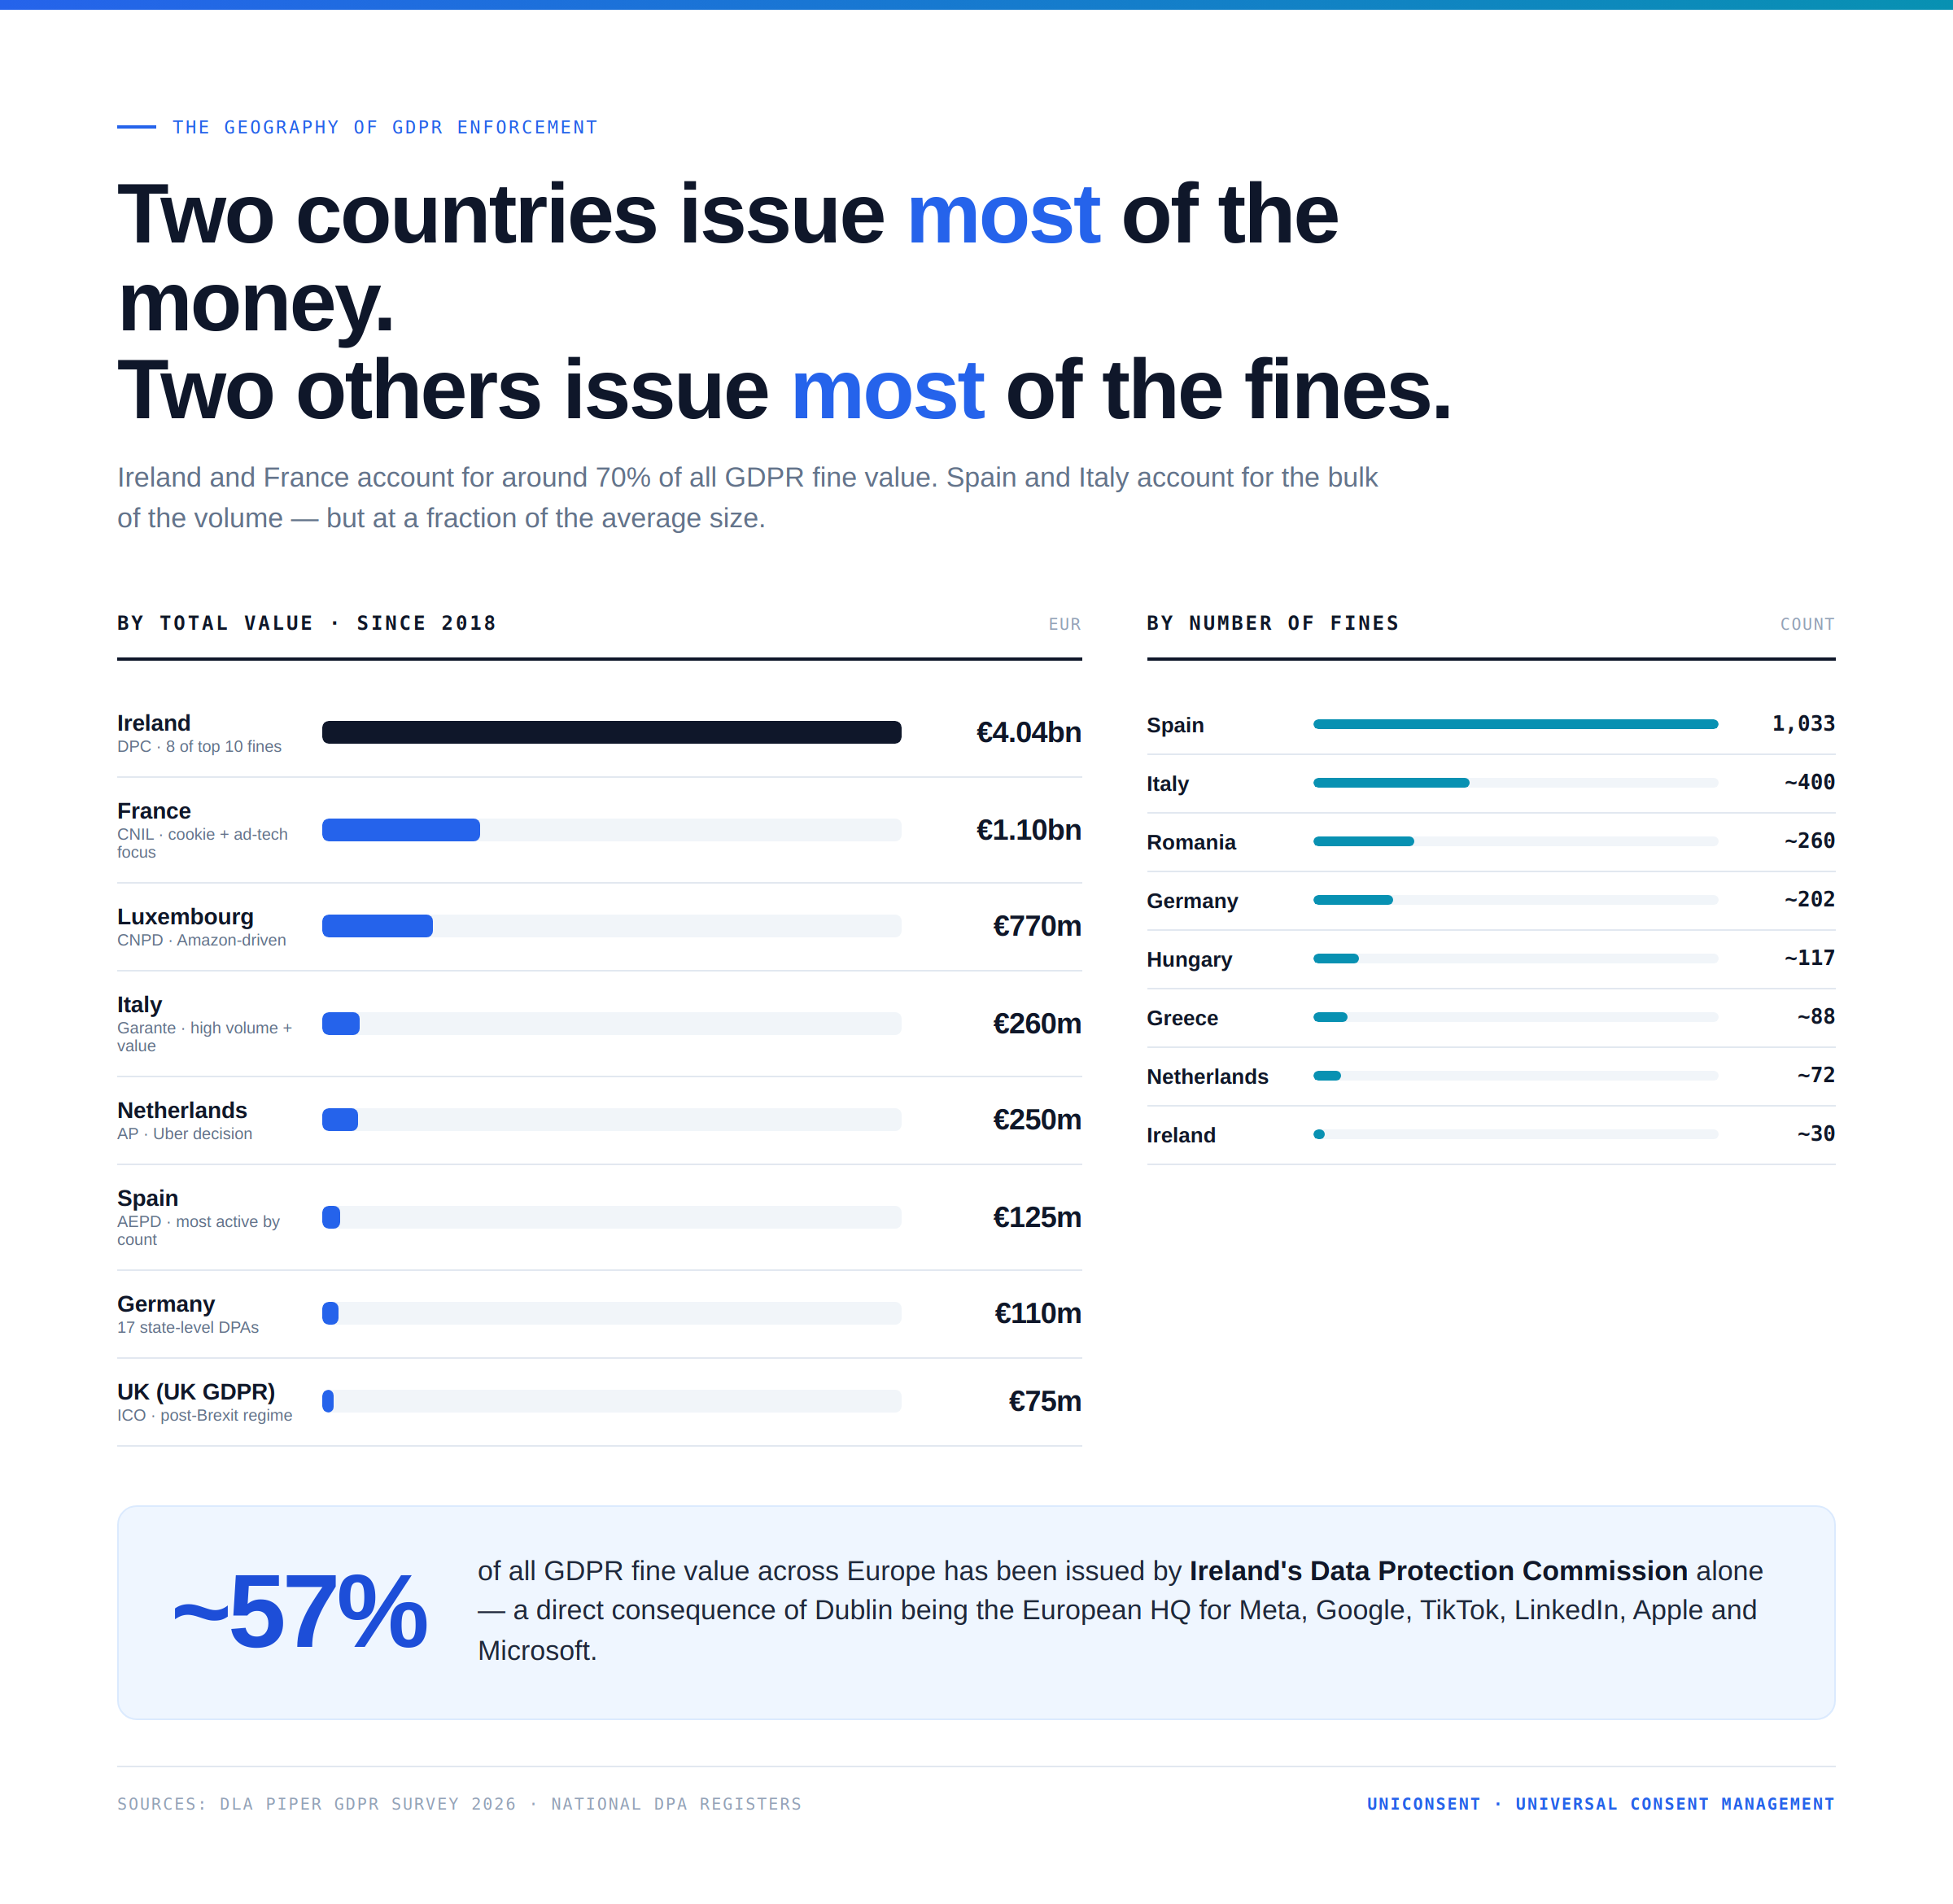 Multe GDPR per paese
La geografia dell'applicazione del GDPR è disomogenea, e non nel modo in cui la maggior parte delle persone si aspetta. Il paese che infligge il maggior numero di multe raramente è quello che infligge le più pesanti.
Irlanda: 4,04 miliardi di euro cumulativi. È di gran lunga l'autorità più incisiva per valore totale delle multe, con oltre la metà di tutte le multe GDPR mai inflitte in Europa. Otto delle dieci multe GDPR più alte della storia sono state imposte dalla Data Protection Commission irlandese. Il ruolo preponderante dell'Irlanda è strutturale: Meta, Google, TikTok, LinkedIn, Apple e Microsoft hanno tutte la sede europea a Dublino, il che rende la DPC la loro autorità di controllo capofila nell'ambito del meccanismo dello sportello unico del GDPR.
Francia: oltre 1 miliardo di euro cumulativo. Nel 2025 la Francia ha superato il Lussemburgo diventando la seconda autorità per valore delle sanzioni, l'unico paese oltre all'Irlanda ad aver inflitto più di 1 miliardo di euro di multe GDPR. La CNIL è stata l'autorità più aggressiva sul consenso ai cookie e sulle questioni specifiche dell'ad tech, con la decisione da 325 milioni di euro contro Google e quella da 150 milioni di euro contro Shein, entrambe arrivate a settembre 2025.
Lussemburgo: storicamente al terzo posto, grazie a una sola multa. La CNPD lussemburghese si è classificata terza soprattutto a causa di un'unica decisione: la multa da 746 milioni di euro ad Amazon Europe Core nel 2021 per il trattamento di dati personali a fini pubblicitari senza un consenso adeguato. Tale multa è stata annullata per motivi procedurali dal Tribunale amministrativo del Lussemburgo nel marzo 2026, anche se le violazioni sottostanti sono state confermate e il caso è stato rinviato alla CNPD. Al di fuori di questa multa, l'attività sanzionatoria del Lussemburgo è modesta.
Italia: volumi elevati e valori elevati. Il Garante italiano è una delle autorità più attive in Europa, con centinaia di decisioni e un'attenzione particolare alle telecomunicazioni, ai servizi di intelligenza artificiale e al trattamento dei dati in ambito lavorativo. L'attività recente comprende le prime multe GDPR europee legate all'intelligenza artificiale.
Paesi Bassi: trainati dalla decisione su Uber. L'autorità olandese per la protezione dei dati ha multato Uber per 290 milioni di euro nell'agosto 2024 per aver trasferito dati dei conducenti negli Stati Uniti senza garanzie adeguate. Al di fuori di questa multa, l'attività sanzionatoria dei Paesi Bassi è costante ma di medie dimensioni.
Spagna: il maggior numero di multe, ma di importo inferiore. L'AEPD spagnola ha inflitto quasi 1.000 multe GDPR dal 2018, di gran lunga il volume più alto tra le autorità europee, ma la sanzione media è contenuta. Il modello spagnolo è un'applicazione frequente e capillare nei confronti di organizzazioni di ogni dimensione, spesso per violazioni che riguardano il trattamento dei dati dei consumatori.
Germania: distribuita tra 16 autorità regionali più il BfDI federale. La struttura federale tedesca produce centinaia di multe, ma quelle di maggior rilievo provengono da specifici Länder (la multa da 35,3 milioni di euro inflitta dall'autorità di Amburgo ad H&M, l'azione di Berlino contro Deutsche Wohnen). I valori medi si attestano su cifre intorno a qualche centinaio di migliaia di euro.
Regno Unito: applicazione del UK GDPR da parte dell'ICO. Le multe cumulative ai sensi del UK GDPR restano nell'ordine delle decine di milioni, e la più alta è quella da 20 milioni di sterline a British Airways per una violazione dei dati. Il Data (Use and Access) Act 2025 ha ora innalzato la multa massima prevista dal PECR da 500.000 sterline a 17,5 milioni di sterline o al 4% del fatturato globale, portando le sanzioni britanniche sul consenso ai cookie nella stessa fascia del resto d'Europa.
Il dato principale: due paesi, Irlanda e Francia, rappresentano circa il 70% del valore totale delle multe GDPR, mentre Spagna e Italia concentrano la maggior parte delle multe per puro numero. Se operi in Europa, la tua reale esposizione dipende da dove si colloca il tuo trattamento dei dati su questa mappa.
Le 10 multe GDPR più alte di sempre
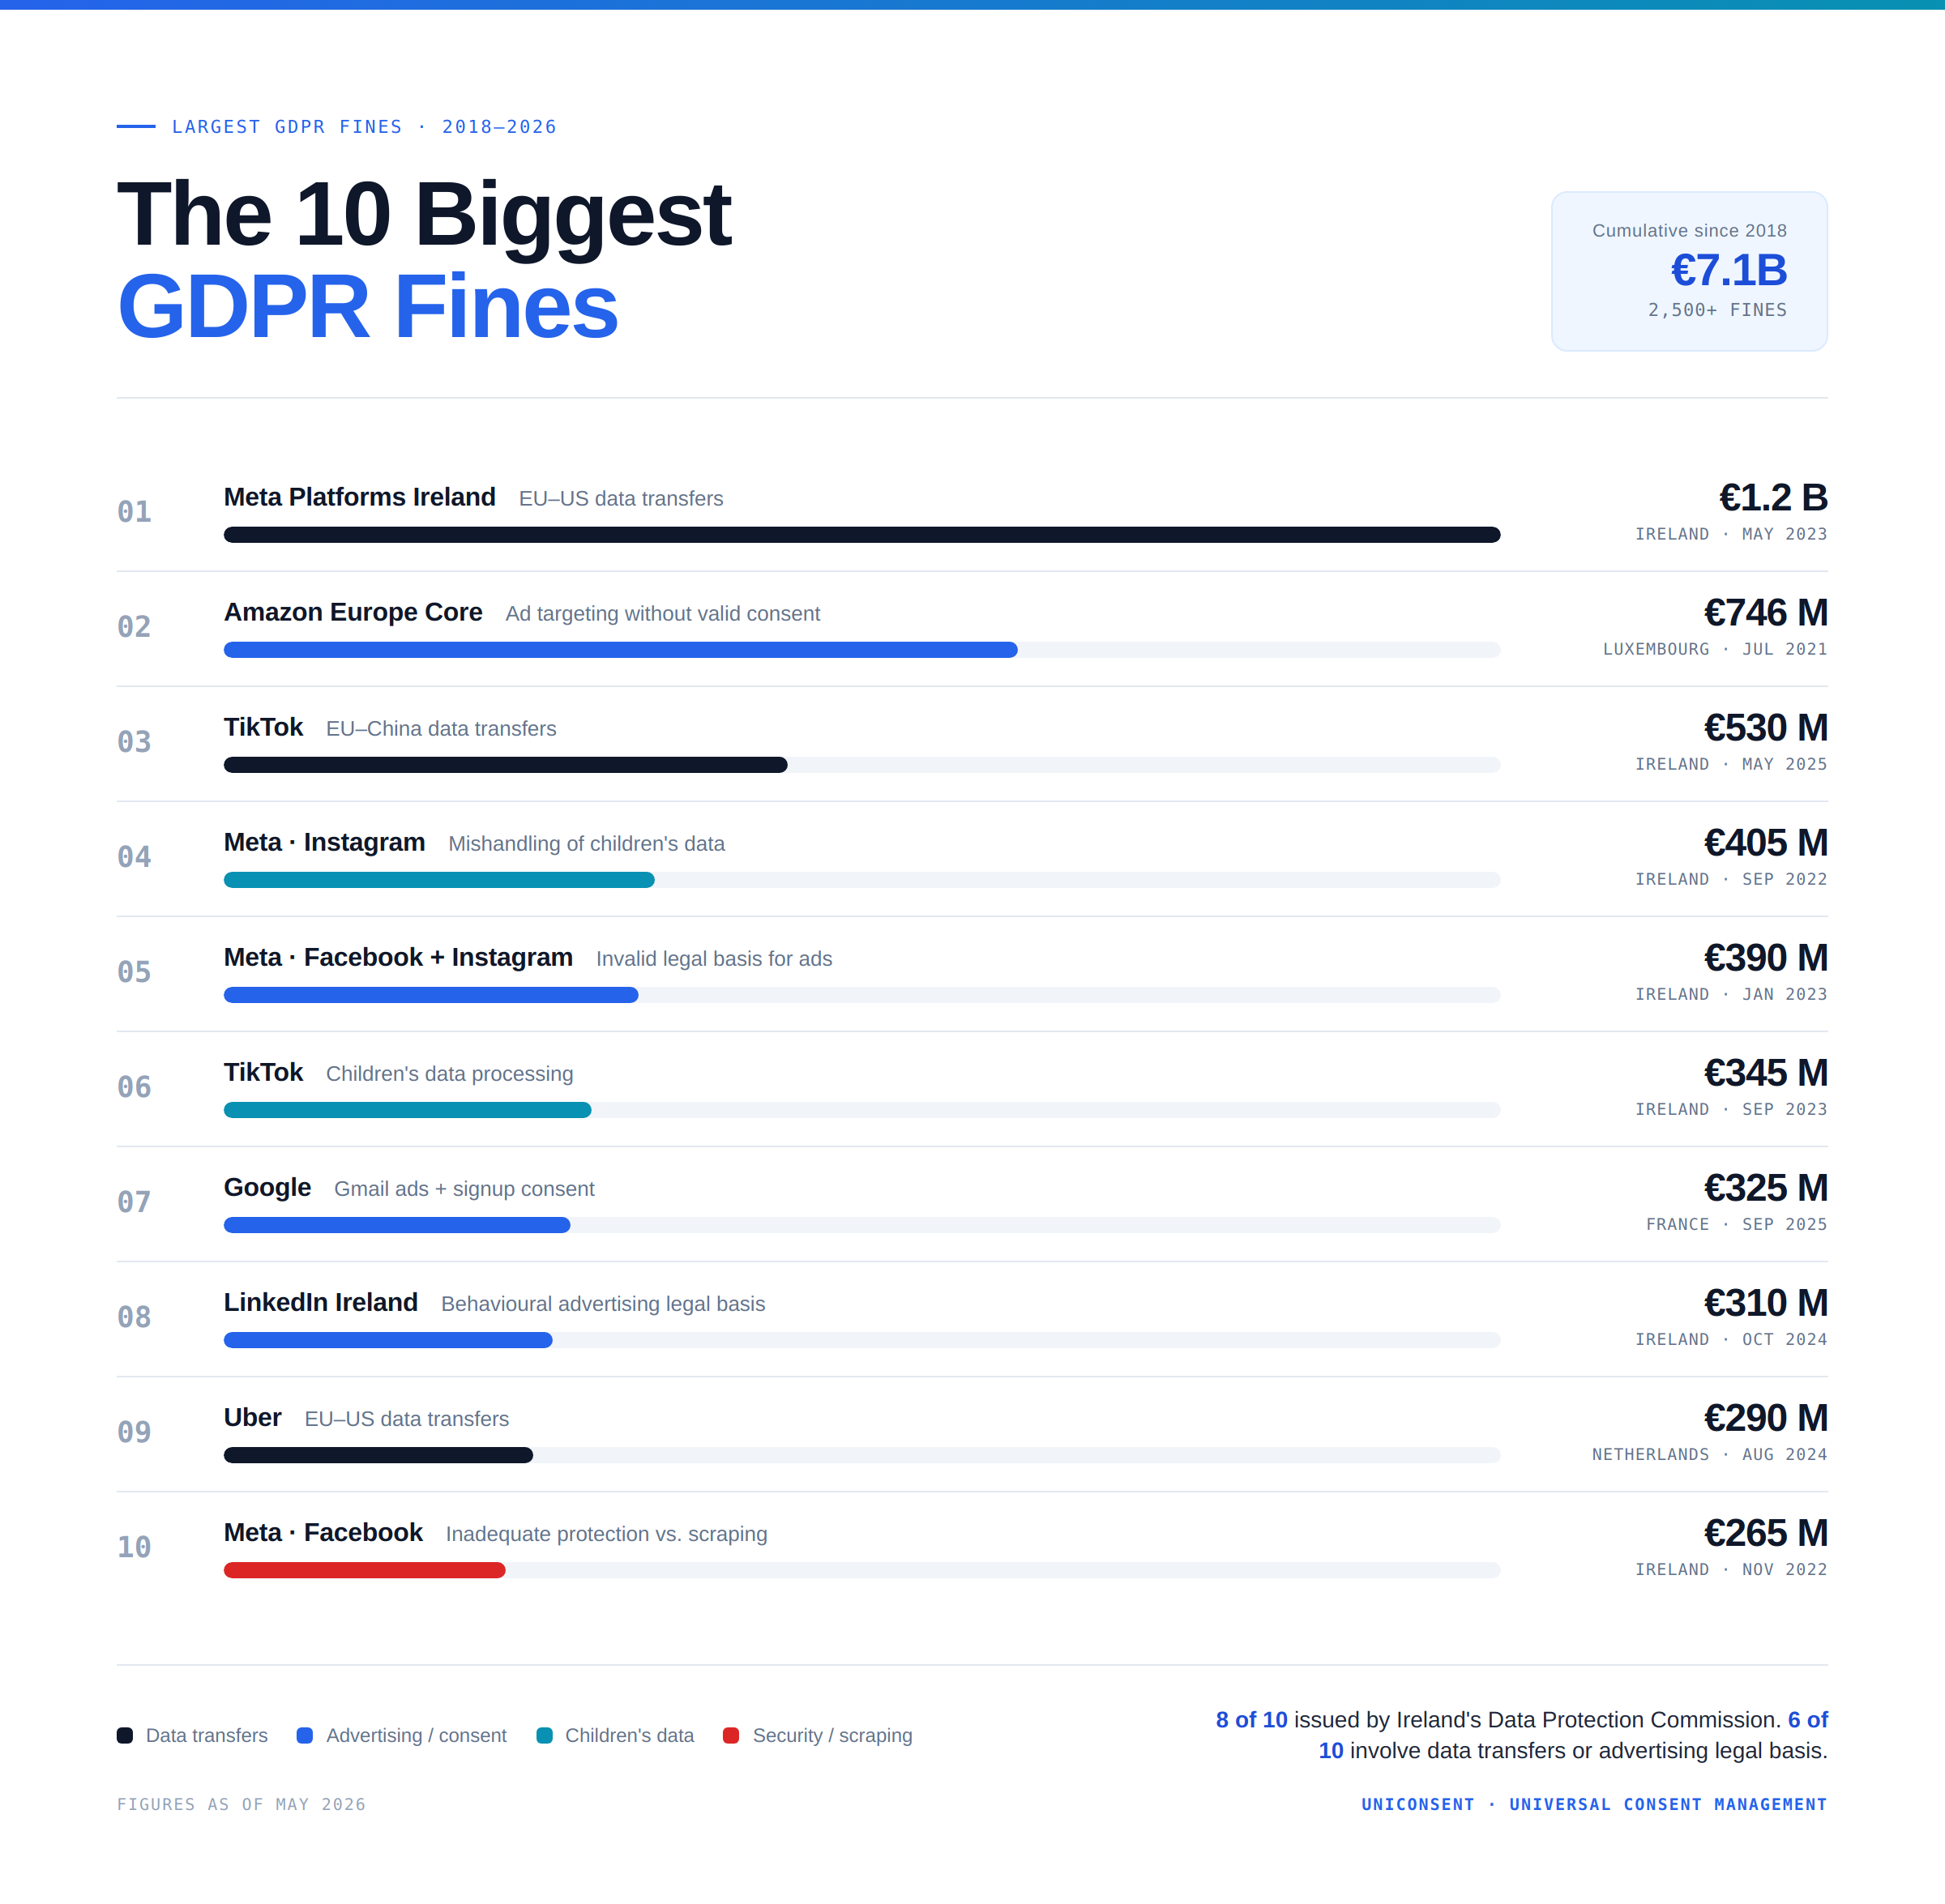 Le 10 multe GDPR più alte di sempre
Le dieci multe GDPR più alte inflitte da quando il regolamento è entrato in vigore nel maggio 2018, in ordine decrescente:
| Posizione | Azienda | Importo | Autorità | Data | Motivo |
|---|---|---|---|---|---|
| 1 | Meta Platforms Ireland | 1,2 miliardi di euro | Irish DPC | Maggio 2023 | Trasferimenti illeciti di dati tra UE e Stati Uniti |
| 2 | Amazon Europe Core | 746 milioni di euro | CNPD del Lussemburgo | Luglio 2021 | Targeting pubblicitario senza un consenso valido |
| 3 | TikTok | 530 milioni di euro | Irish DPC | Maggio 2025 | Trasferimenti illeciti di dati tra UE e Cina |
| 4 | Meta (Instagram) | 405 milioni di euro | Irish DPC | Settembre 2022 | Gestione impropria dei dati dei minori |
| 5 | Meta (Facebook + Instagram) | 390 milioni di euro | Irish DPC | Gennaio 2023 | Base giuridica non valida per la pubblicità comportamentale |
| 6 | TikTok | 345 milioni di euro | Irish DPC | Settembre 2023 | Carenze nel trattamento dei dati dei minori |
| 7 | Google (LLC + Ireland) | 325 milioni di euro | CNIL francese | Settembre 2025 | Annunci nella casella Gmail + consenso non valido alla registrazione |
| 8 | LinkedIn Ireland | 310 milioni di euro | Irish DPC | Ottobre 2024 | Base giuridica non valida per la pubblicità comportamentale |
| 9 | Uber | 290 milioni di euro | AP olandese | Agosto 2024 | Trasferimenti illeciti di dati tra UE e Stati Uniti |
| 10 | Meta (Facebook) | 265 milioni di euro | Irish DPC | Novembre 2022 | Protezione inadeguata contro lo scraping dei dati |
Otto delle dieci multe GDPR più alte sono state inflitte dalla Data Protection Commission irlandese, a riprova del ruolo di Dublino come sede europea della maggior parte delle grandi aziende tecnologiche. Sei delle dieci multe più alte riguardano trasferimenti internazionali di dati o basi giuridiche non valide per la pubblicità: i due temi che hanno definito l'era del GDPR.
Perché l'ad tech domina il settore media, telecomunicazioni e radiotelevisione
"Media, telecomunicazioni e radiotelevisione" è una categoria ampia che comprende molti ambiti: operatori di telecomunicazioni, ISP, gruppi editoriali tradizionali, piattaforme di streaming, social network, ad network, DSP, SSP, DMP, fornitori di attribuzione e infrastrutture legate al consenso.
Ciò che accomuna il settore, e che lo rende una calamita per le autorità di controllo, è la scala del trattamento dei dati personali a livello consumer. Le aziende B2C hanno maggiori probabilità di essere indagate rispetto a quelle B2B, semplicemente perché gli interessati hanno la vicinanza, la consapevolezza e la motivazione per presentare reclami. A questo si aggiunge la costante pressione a innovare (real-time bidding, lookalike audience, metriche di attenzione, targeting basato sull'IA) e si ottiene un settore in cui ogni lancio di prodotto è anche un potenziale banco di prova normativo.
All'interno di questo settore, l'ad tech è particolarmente esposto per tre motivi strutturali:
- I dati sono il prodotto. Profilazione, identificatori, segnali comportamentali e tracciamento cross-site non sono effetti collaterali del modello di business: sono il modello di business. Questo pone ogni attività di trattamento sotto i riflettori delle autorità per definizione.
- La filiera è opaca. Le aste programmatiche coinvolgono decine di soggetti per ogni impression. Ognuno è un potenziale titolare del trattamento o contitolare, ognuno deve agli interessati una propria giustificazione della base giuridica, e qualsiasi anello debole della catena diventa una responsabilità per tutti quelli a monte.
- Il consenso è l'unica base giuridica realistica per la maggior parte di queste attività. La pubblicità mirata raramente può essere considerata "necessaria all'esecuzione di un contratto". Il legittimo interesse è sempre più difficile da difendere dopo il ragionamento della Corte di giustizia europea in casi come Meta contro Bundeskartellamt. Rimane quindi il consenso, che deve essere libero, specifico, informato, inequivocabile e raccolto in modo dimostrabile.
Quando uno di questi elementi viene meno, si finisce nell'elenco delle sanzioni.
Le multe GDPR più alte nell'ad tech: l'elenco completo
Di seguito i casi citati più spesso quando i professionisti dell'ad tech parlano di applicazione del GDPR. Si dividono in due gruppi: aziende puramente ad tech e Big Tech sanzionate specificamente per pratiche legate all'ad tech.
Aziende ad tech multate ai sensi del GDPR
Criteo: 40 milioni di euro (CNIL, Francia, 2023). L'autorità francese ha accertato che Criteo tracciava i dati di navigazione tramite cookie impostati su siti partner senza verificare che tali partner avessero effettivamente ottenuto un consenso valido. I test della CNIL hanno mostrato che oltre la metà dei siti partner esaminati non aveva raccolto un consenso lecito. La multa è arrivata non perché il banner del consenso di Criteo fosse carente, ma perché Criteo considerava il consenso a monte un problema altrui.
Vectaury e Teemo (CNIL, 2018-2019). Due delle prime diffide formali (mise en demeure) della CNIL francese nei confronti di aziende ad tech operanti con dati di geolocalizzazione su dispositivi mobili. Entrambe sono state censurate per aver raccolto dati di localizzazione precisi tramite SDK integrati in app di terze parti senza un consenso conforme al GDPR. Non sono state inflitte sanzioni pecuniarie, poiché entrambe le aziende si sono adeguate dopo aver ricevuto le diffide, ma i casi hanno stabilito il modello che la CNIL applica da allora: i fornitori di SDK e i partner condividono la responsabilità con gli editori che li integrano.
Quantcast (Irish DPC, in corso). Indagata in seguito a un reclamo di Privacy International sui pop-up di consenso in stile IAB; il caso è stato un segnale lento ma costante del fatto che la stessa infrastruttura di gestione del consenso può diventare un bersaglio.
Optimove (Mobius Solutions Ltd): 1 milione di euro (CNIL, dicembre 2025). Un responsabile del trattamento di tecnologia di marketing registrato nel Regno Unito, che opera con il marchio Optimove, multato per aver conservato i dati personali di 46,9 milioni di utenti Deezer dopo la scadenza del contratto, per aver trattato dati al di fuori delle istruzioni del titolare del trattamento e per non aver tenuto il registro delle attività di trattamento. Una multa modesta, ma significativa: ha confermato che i responsabili del trattamento che gestiscono dati di utenti dell'UE sono pienamente soggetti agli obblighi del GDPR e che "eravamo solo il responsabile del trattamento" non costituisce una difesa.
Multe GDPR alle Big Tech per violazioni in ambito pubblicitario
Google LLC: 50 milioni di euro (CNIL, 2019). La prima grande multa GDPR. La CNIL ha stabilito che Google non aveva fornito agli utenti informazioni sufficientemente chiare e trasparenti sulla personalizzazione degli annunci e che il consenso agli annunci personalizzati non era stato ottenuto validamente. Le informazioni erano sparse su più pagine e richiedevano fino a cinque o sei clic per essere trovate.
Google + Amazon: 100 milioni di euro e 35 milioni di euro (CNIL, 2020). Entrambe multate per aver installato cookie pubblicitari sui dispositivi degli utenti francesi prima di aver raccolto qualsiasi consenso. Queste due decisioni hanno di fatto reso il principio "nessun cookie prima del consenso" non negoziabile in tutta l'UE.
Google: 150 milioni di euro + Facebook: 60 milioni di euro (CNIL, gennaio 2022). Inflitte ai sensi delle norme francesi sull'ePrivacy, queste due decisioni hanno sanzionato un design asimmetrico per il rifiuto dei cookie. L'autorità ha stabilito che "rifiuta tutto" doveva essere facile da cliccare quanto "accetta tutto": la UX del banner costituiva di per sé la violazione.
Google: 325 milioni di euro (CNIL, settembre 2025). Suddivisa in 200 milioni di euro a carico di Google LLC e 125 milioni di euro a carico di Google Ireland. La decisione riguarda due pratiche correlate: gli annunci inseriti tra le email degli utenti nelle schede "Promozioni" e "Social" di Gmail senza consenso preventivo, e la raccolta di un consenso non valido durante la creazione dell'account Google. La CNIL si è basata su una sentenza della CGUE del 2021 per stabilire che gli annunci che imitano comunicazioni private costituiscono marketing diretto, il che significa che è necessario il consenso preventivo, indipendentemente da come viene presentata la superficie.
Meta Platforms Ireland: 390 milioni di euro (Irish DPC, 2023). La sentenza spartiacque sulla base giuridica. Meta si era basata sull'"esecuzione di un contratto" come base giuridica per la pubblicità comportamentale su Facebook e Instagram. La DPC irlandese, sollecitata dall'EDPB, ha stabilito che la pubblicità mirata non è strettamente necessaria per fornire il servizio oggetto del contratto e richiede quindi un consenso esplicito. Questa sentenza ha ridefinito l'analisi della base giuridica per ogni piattaforma social e pubblicitaria che opera nell'UE.
Meta: 1,2 miliardi di euro (Irish DPC, 2023). Non è strettamente una multa all'ad tech, ma è la sanzione GDPR più alta mai inflitta. Ha punito trasferimenti illeciti di dati personali dell'UE verso gli Stati Uniti, un segnale che anche i trasferimenti internazionali di dati raccolti a fini pubblicitari sono sotto esame.
LinkedIn Ireland: 310 milioni di euro (Irish DPC, 2024). Un altro caso sulla base giuridica. LinkedIn aveva sostenuto che la pubblicità mirata e il trattamento a fini di analisi fossero necessari per l'esecuzione del contratto con gli utenti. La DPC non è stata d'accordo e ha applicato la logica del caso Meta.
Shein: 150 milioni di euro (CNIL, settembre 2025). Sanzionata per pratiche sui cookie non conformi ai requisiti del consenso: cookie pubblicitari impostati al caricamento della pagina prima che l'utente interagisse con il banner e un "rifiuta tutto" che in realtà non interrompeva il tracciamento. La decisione è stata emessa lo stesso giorno di quella da 325 milioni di euro contro Google. Il caso dimostra che lo stesso schema che le autorità hanno costruito attorno a Google nel 2019-2020 viene ora applicato ai player del fast fashion e dell'e-commerce, i cui stack ad tech sono altrettanto aggressivi.
TikTok: 345 milioni di euro (Irish DPC, settembre 2023) e 530 milioni di euro (Irish DPC, maggio 2025). La prima decisione ha punito le impostazioni pubbliche predefinite e i deboli controlli sull'età per gli utenti minorenni, con minori profilati per impostazione predefinita. La seconda, la seconda multa GDPR più alta mai inflitta, riguardava l'accesso dalla Cina ai dati degli utenti dell'UE senza garanzie adeguate. Entrambe toccano trattamenti legati alla pubblicità.
Yahoo (CNIL). Sanzionata per cookie pubblicitari impostati sui suoi siti in condizioni simili a quelle delle decisioni Google/Amazon del 2020, a dimostrazione che i precedenti sul consenso ai cookie si applicano a ogni editore che gestisce inventario pubblicitario, non solo ai giganti.
Sommando solo le multe legate all'ad tech di questo elenco, si arriva a quasi 5 miliardi di euro: ben oltre la metà di tutte le multe GDPR mai inflitte, attribuibili a un'unica categoria di trattamento.
Quante multe GDPR sono state effettivamente pagate?
 Multe GDPR inflitte e multe effettivamente pagate
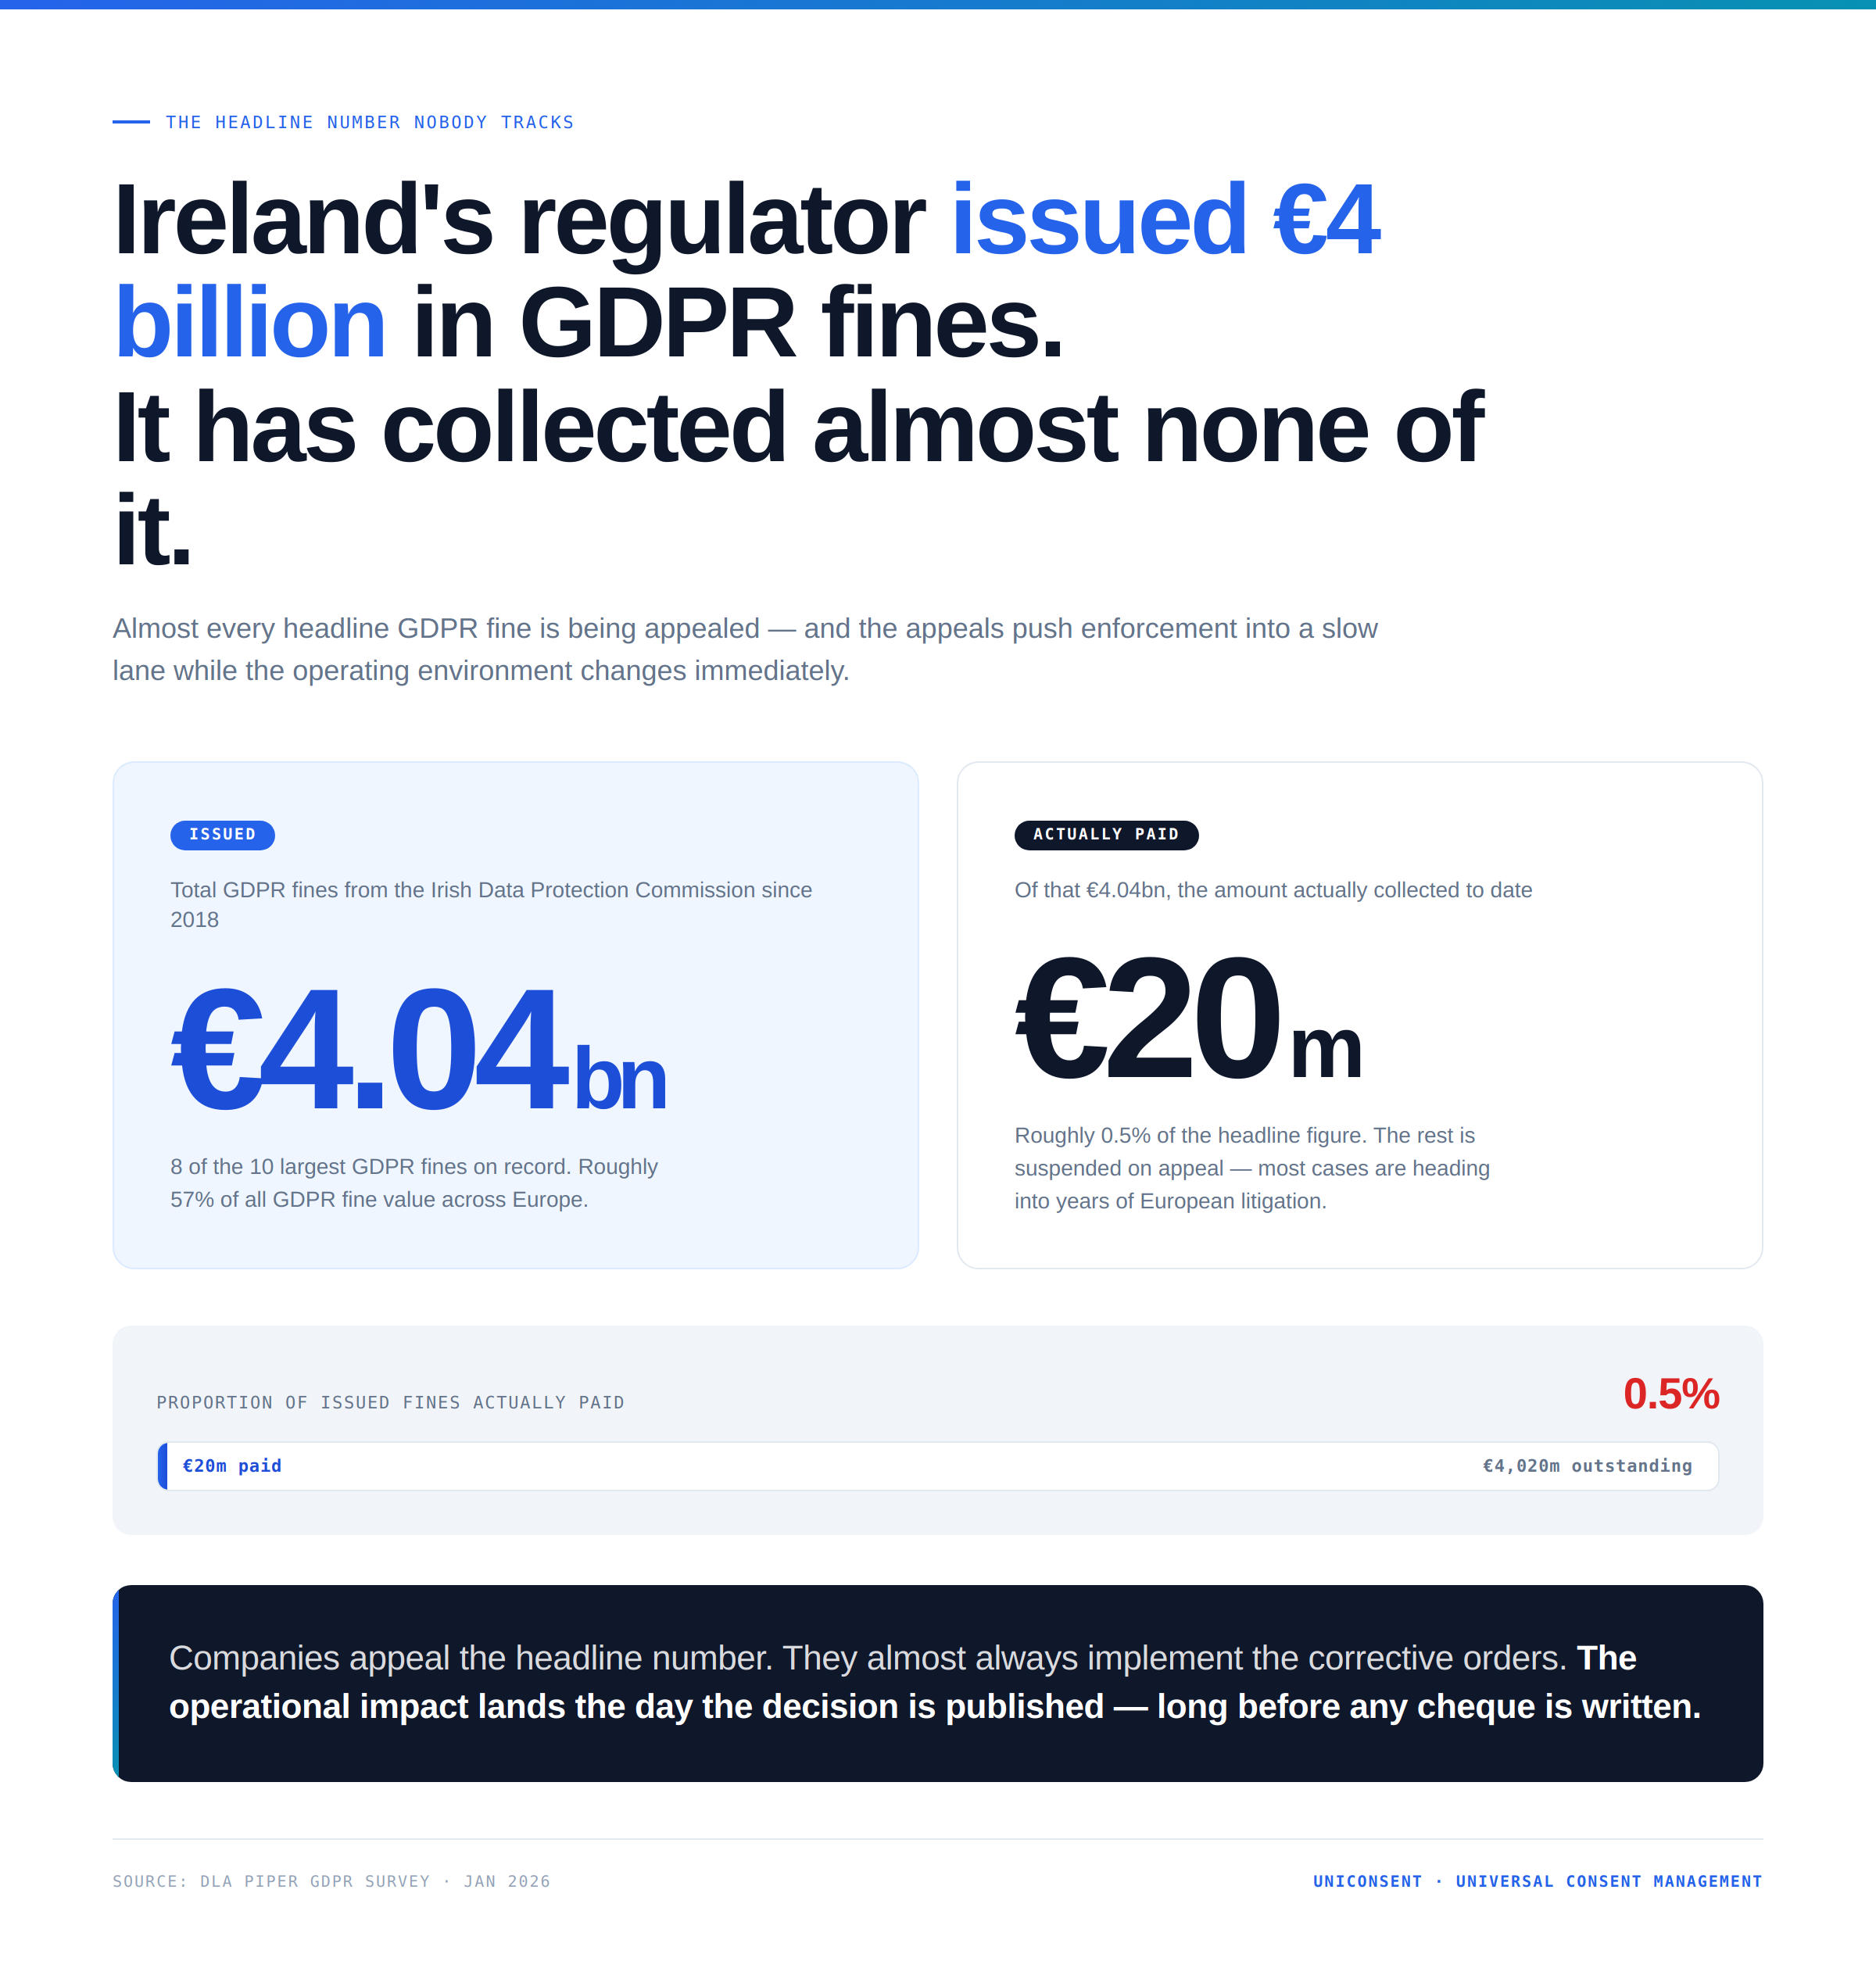
Ecco un numero che non compare nella maggior parte degli articoli sulle "multe GDPR più alte": dei 4,04 miliardi di euro di multe inflitte dalla Data Protection Commission irlandese dal 2018, sono stati effettivamente riscossi solo circa 20 milioni di euro. Si tratta di circa lo 0,5%.
Il resto è sospeso, in fase di ricorso o impegnato in anni di contenzioso europeo. Quasi tutte le multe più note dell'elenco precedente sono contestate, e i ricorsi non sono di facciata. Sono pensati per spostare l'applicazione delle norme su una corsia lenta, mentre l'ambiente operativo concreto rimane invariato.
Una panoramica dello stato dei ricorsi nei casi principali:
- Meta: 1,2 miliardi di euro (2023, trasferimenti). In fase di ricorso. Meta ha definito la multa "ingiustificata"; il pagamento è sospeso in attesa dell'esito.
- Amazon: 746 milioni di euro (2021, targeting pubblicitario). Annullata dal Tribunale amministrativo del Lussemburgo nel marzo 2026 per motivi procedurali, anche se il tribunale ha confermato la maggior parte delle violazioni del GDPR sottostanti. Il caso è stato rinviato alla CNPD per una nuova analisi.
- TikTok: 530 milioni di euro (maggio 2025, trasferimenti). Impugnata. L'Alta Corte irlandese ha concesso una sospensione nel novembre 2025, consentendo la prosecuzione dei trasferimenti di dati durante l'esame del caso.
- Meta: 405 milioni di euro (2022, dati dei minori su Instagram). In fase di ricorso presso l'Alta Corte irlandese.
- Meta: 390 milioni di euro (gennaio 2023, base giuridica per la pubblicità). In fase di ricorso.
- Google: 325 milioni di euro (settembre 2025, annunci Gmail + consenso alla registrazione). Troppo recente per un esito definitivo; la risposta di Google finora è in linea con i ricorsi precedenti.
- LinkedIn: 310 milioni di euro (ottobre 2024, base giuridica per la pubblicità comportamentale). Microsoft aveva accantonato 425 milioni di dollari per il caso prima della decisione, il che suggerisce che la capogruppo preveda di pagare anziché contestare l'intero importo in sede giudiziaria.
- TikTok: 345 milioni di euro (settembre 2023, dati dei minori). Contestata all'epoca; lo stato attuale del ricorso non è chiaro.
- Shein: 150 milioni di euro (settembre 2025, cookie). Shein ha annunciato l'intenzione di presentare ricorso.
- Criteo: 40 milioni di euro (giugno 2023, consenso dei partner). Inizialmente proposta a 60 milioni di euro dal relatore della CNIL, è stata ridotta a 40 milioni nella decisione finale della CNIL. Criteo ha presentato ricorso, ma il Conseil d'Etat ha confermato la multa nel marzo 2026. Considerata definitiva.
La lezione per i team di compliance non è che le multe siano prive di efficacia. È che le conseguenze operative arrivano molto prima che venga firmato qualsiasi assegno. Meta ha dovuto localizzare l'infrastruttura di trattamento dei dati dell'UE. TikTok ha dovuto riprogettare i controlli di accesso ai dati per gli utenti europei. LinkedIn ha riscritto i propri flussi di consenso entro tre mesi dalla decisione della DPC. Le aziende impugnano l'importo principale, ma quasi sempre attuano le misure correttive.
Per la maggior parte delle organizzazioni, quelle che non dispongono del budget legale per trascinare un'autorità di controllo davanti alla Corte di giustizia europea, la strada del ricorso non è realistica. La multa è la multa, e l'impatto operativo arriva immediatamente.
5 cause comuni dietro ogni grande multa GDPR nell'ad tech
 5 cause comuni delle multe GDPR nell'ad tech
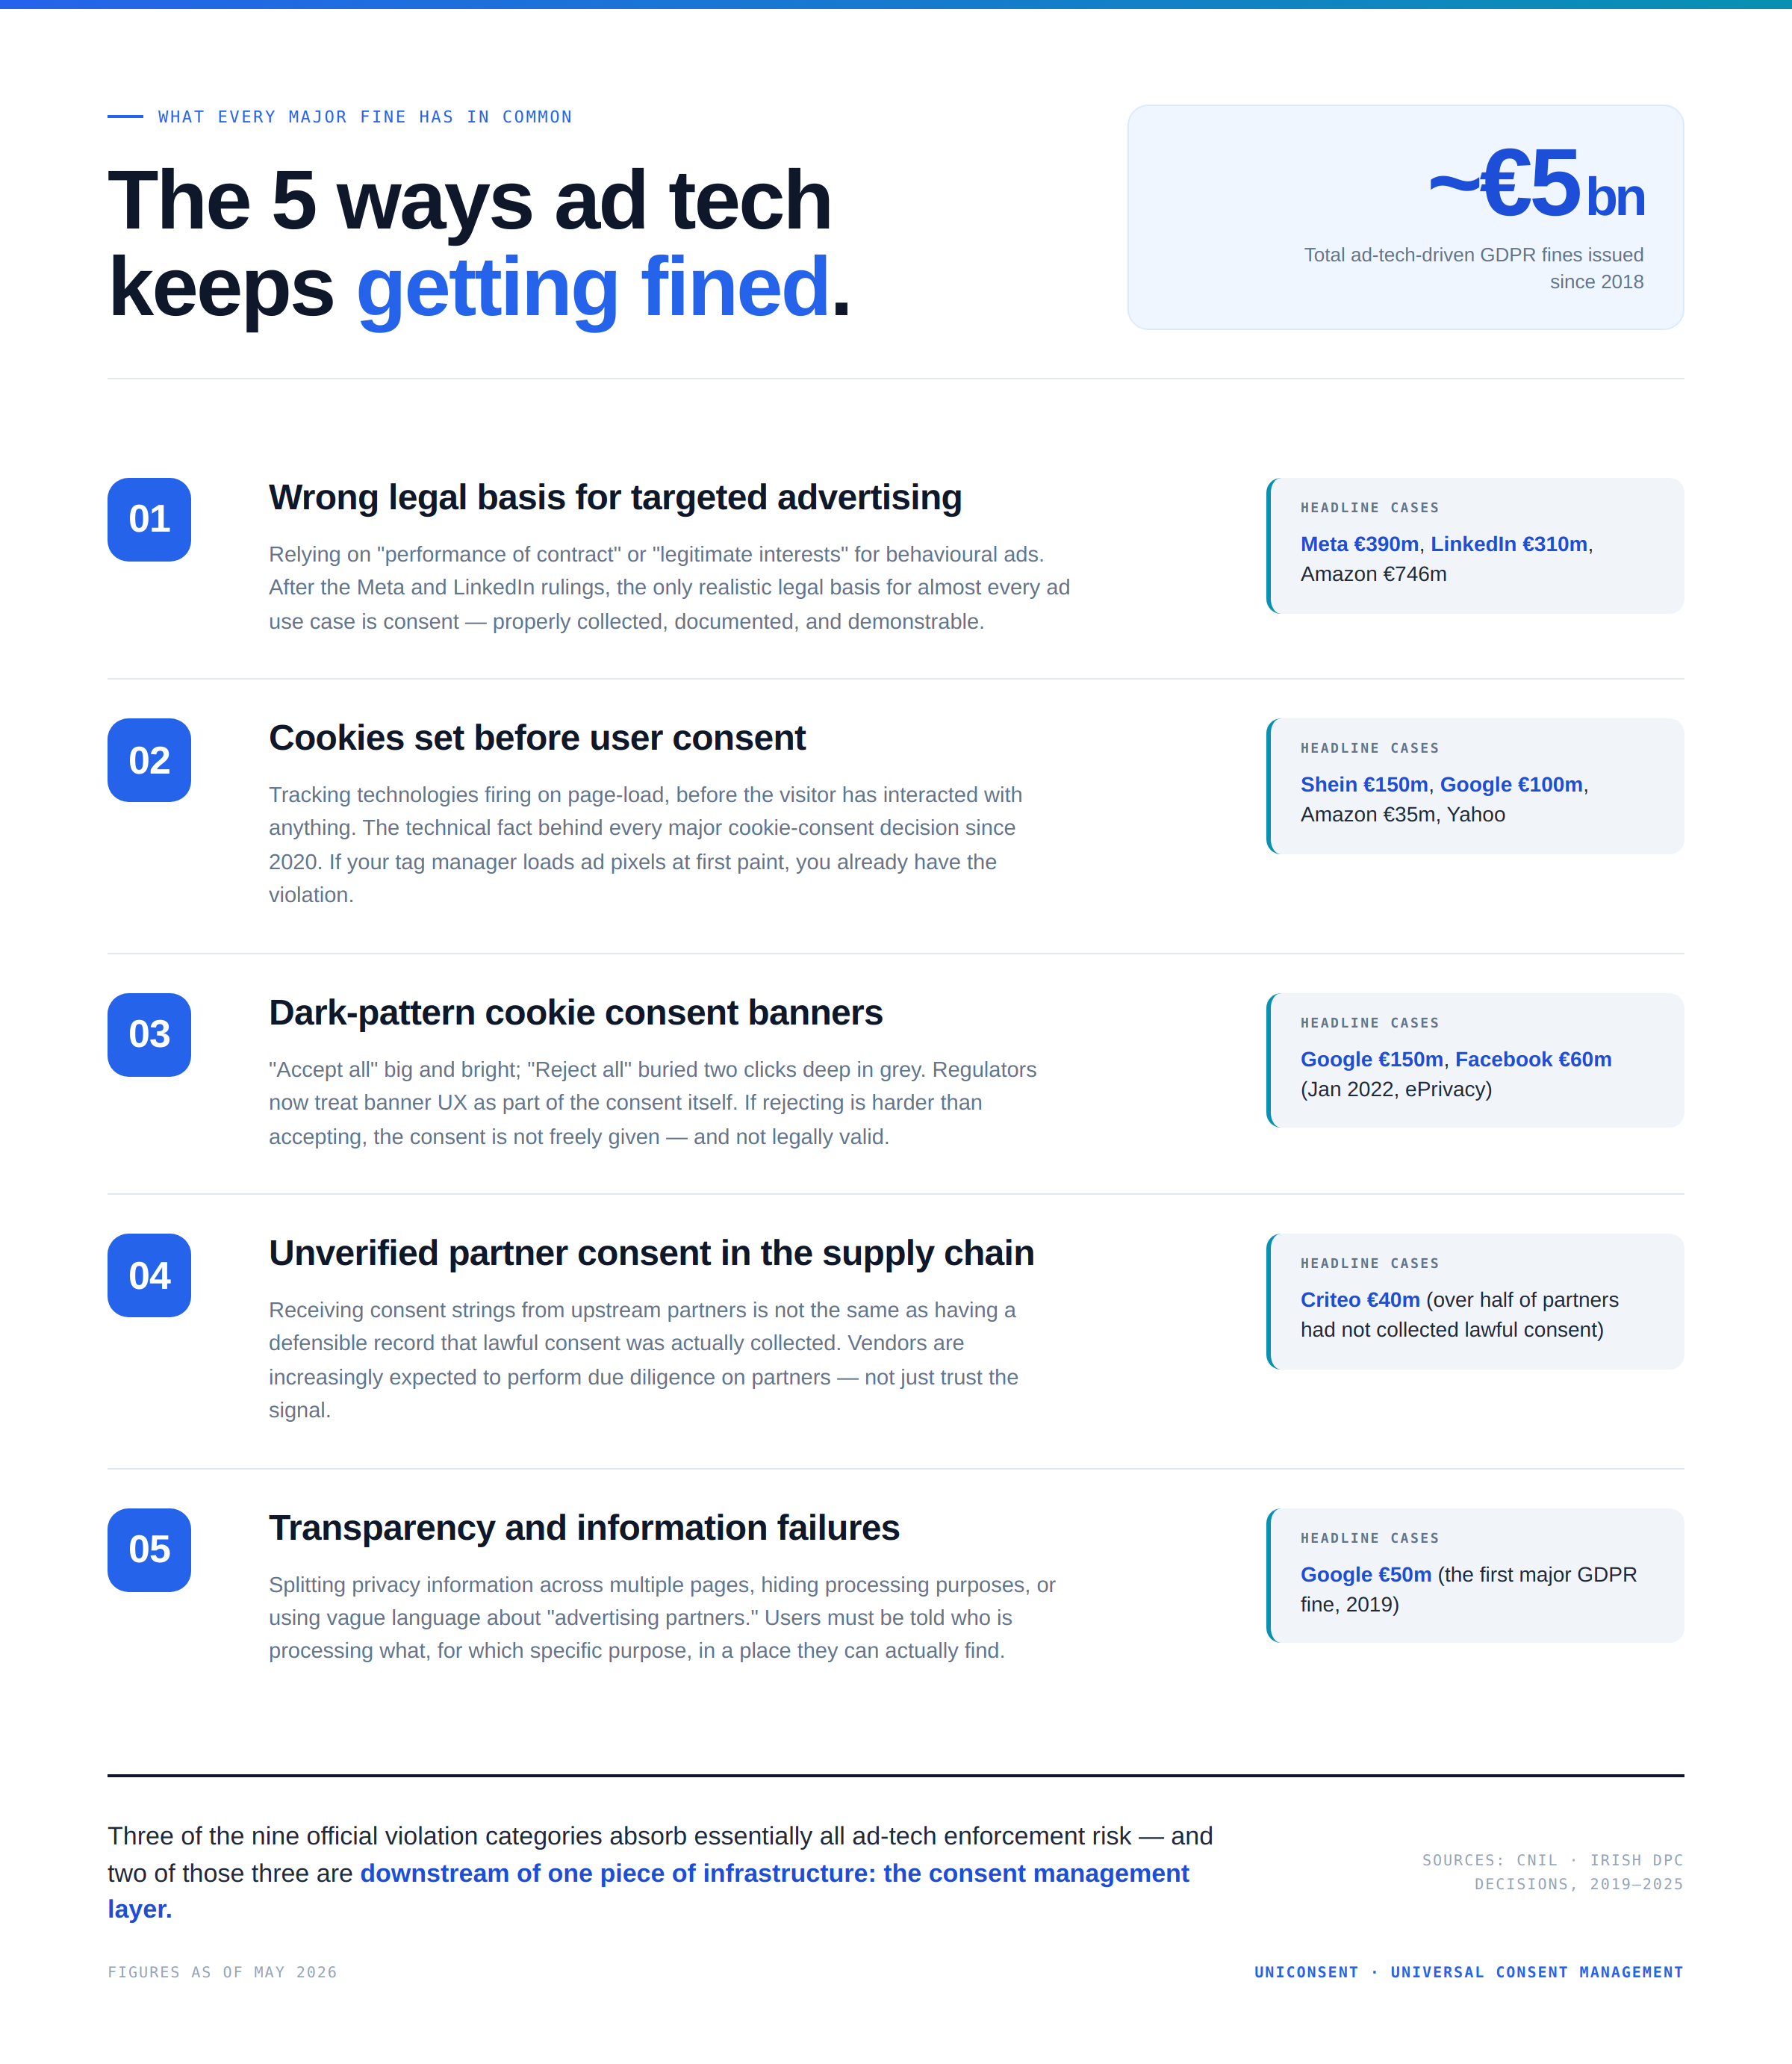
Leggendo le decisioni una accanto all'altra, emergono sempre le stesse cinque modalità di errore. Nessuna è esotica. Tutte possono essere affrontate.
1. Base giuridica errata per la pubblicità mirata
È la violazione a cui le autorità tengono di più e quella che produce le multe più alte. La "necessità contrattuale" e il "legittimo interesse" non possono essere estesi fino a coprire la pubblicità comportamentale o il tracciamento cross-site. Dopo le decisioni su Meta e LinkedIn, la risposta pratica per quasi ogni caso d'uso pubblicitario è il consenso, raccolto correttamente.
2. Cookie impostati prima del consenso dell'utente
Le decisioni su Google, Amazon, Yahoo e Shein si basano tutte sullo stesso fatto tecnico: le tecnologie di tracciamento si attivavano prima che l'utente cliccasse qualsiasi cosa. Se il tuo tag manager carica i pixel pubblicitari al caricamento della pagina, la violazione è già commessa; tutto ciò che segue è solo una messinscena di mitigazione.
3. Banner dei cookie con dark pattern
"Accetta tutto" grande e verde; "rifiuta tutto" nascosto a due clic di distanza in un testo grigio. Le autorità considerano ora la UX del banner parte integrante del consenso stesso. Se rifiutare è più difficile che accettare, il consenso non è libero.
4. Consenso dei partner non verificato nella filiera ad tech
La multa da 40 milioni di euro a Criteo è la storia che fa da monito. Ricevere stringhe di consenso dai partner a monte non equivale ad avere una prova difendibile che un consenso lecito sia stato effettivamente raccolto. Ai fornitori si chiede sempre più spesso di svolgere un certo livello di due diligence sulla raccolta del consenso da parte dei propri partner, non solo di fidarsi del segnale.
5. Carenze di trasparenza e informazione ai sensi del GDPR
Gli obblighi di trasparenza degli articoli 13 e 14 sembrano procedurali finché non si legge la decisione su Google del 2019. Suddividere le informazioni sulla privacy su più pagine, nascondere le finalità del trattamento o usare un linguaggio vago sui "partner pubblicitari" è stato ripetutamente giudicato insufficiente. Gli utenti devono sapere chi tratta cosa e per quale finalità specifica, in un luogo in cui possano effettivamente trovarlo.
Come le carenze dell'ad tech si collegano alle categorie di violazione del GDPR
Se si incrociano le modalità di errore descritte sopra con le nove categorie ufficiali di violazione, lo schema è sorprendente:
| Modalità di errore | Categoria di violazione principale |
|---|---|
| Base giuridica errata | Base giuridica insufficiente per il trattamento dei dati |
| Cookie prima del consenso | Base giuridica insufficiente + mancato rispetto dei principi generali |
| Banner con dark pattern | Base giuridica insufficiente (consenso non libero) |
| Consenso a valle non verificato | Base giuridica insufficiente + accordo sul trattamento dei dati insufficiente |
| Lacune informative | Adempimento insufficiente degli obblighi di informazione |
Tre delle nove categorie ufficiali di violazione assorbono di fatto tutto il rischio sanzionatorio dell'ad tech. Due di queste, la base giuridica e gli obblighi di informazione, dipendono da un unico elemento dell'infrastruttura: il livello di gestione del consenso.
Ecco perché le CMP come UniConsent sono passate da un "optional" al centro dello stack della privacy. Le autorità non stanno punendo l'esistenza della pubblicità. Stanno punendo l'assenza di una registrazione del consenso difendibile e il divario tra ciò che è stato detto agli utenti e ciò che è stato effettivamente fatto con i loro dati.
Checklist di conformità al GDPR per l'ad tech e gli editori
Se gestisci un editore, un brand o un fornitore ad tech nell'UE o nel Regno Unito, lo storico delle sanzioni indica una checklist breve e concreta. Nessuno di questi punti è speculativo: ogni voce corrisponde direttamente a una multa già inflitta.
- Scegli per impostazione predefinita il consenso, non il legittimo interesse, per qualsiasi trattamento legato alla pubblicità. La questione della base giuridica è sostanzialmente chiusa.
- Blocca tutti i tag non essenziali finché non viene raccolto il consenso. UniConsent subordina l'esecuzione dei tag ai segnali di consenso, così nessun tracciamento si attiva prima che l'utente abbia agito. Questo include gli strumenti di analisi nelle giurisdizioni in cui sono stati considerati affini alla pubblicità (Francia, Austria, Italia per Google Analytics).
- Rendi il rifiuto facile quanto l'accettazione. Un solo clic, pari evidenza, nessun attrito.
- Registra il consenso in modo da poterlo ricostruire in caso di verifica. Timestamp, ambito, versione del banner, versione dell'elenco dei fornitori. Senza una registrazione difendibile, non hai un consenso: hai una speranza. Il Consent Audit Trail di UniConsent archivia ogni evento di consenso con il contesto completo, consultabile in tempo reale.
- Verifica i partner a valle. Se trasmetti stringhe TCF o qualsiasi segnale di consenso ai fornitori, hai una parte di responsabilità sulla legittimità di quel segnale. I controlli periodici di conformità sui partner non sono più facoltativi. Lo scanner dei cookie e il validatore dei dati di consenso di UniConsent aiutano a verificare che il comportamento effettivo del tuo sito corrisponda alla configurazione del consenso.
- Investi nel livello informativo. Un'informativa sulla privacy chiara e unica, che indichi finalità e partner, riduce l'esposizione alle più comuni decisioni per "carenza di trasparenza".
- Tratta i trasferimenti internazionali come un ambito di conformità a sé stante. La multa da 1,2 miliardi di euro a Meta e quella da 530 milioni di euro a TikTok per i trasferimenti riguardano entrambe dati transitati attraverso infrastrutture pubblicitarie. Le clausole contrattuali standard non sono un traguardo.
Una moderna piattaforma di gestione del consenso come UniConsent è al centro della maggior parte di questi punti. È l'unico software il cui compito esplicito è produrre una registrazione del consenso difendibile, applicarla a tutti i tag e dare al team legale qualcosa da mostrare quando un'autorità pone la domanda semplice ma difficile: dimostra che i tuoi utenti hanno detto sì.
Dove si sta dirigendo l'applicazione del GDPR nell'ad tech nel 2026
Con l'accumularsi delle attività sanzionatorie, vale la pena osservare alcune tendenze:
- L'importo medio delle multe nel settore media, telecomunicazioni e radiotelevisione continua a crescere. I casi più eclatanti spingono verso l'alto la media, ma anche la mediana sta salendo. I player più piccoli non passano più inosservati.
- Più autorità, più attività. La sola Spagna ha inflitto ben oltre 900 multe. Italia, Romania e Germania ne contano ciascuna centinaia. L'applicazione non è più concentrata in una manciata di autorità "severe": ogni Stato membro è ora significativamente attivo.
- Il DSA aggiunge ora un secondo livello di sanzioni. Nel dicembre 2025 la Commissione europea ha inflitto la prima multa ai sensi del Digital Services Act, 120 milioni di euro a X, per un design ingannevole della verifica, un archivio degli annunci inadeguato e carenze nell'accesso dei ricercatori. L'ad tech si trova ora all'interno di due regimi sanzionatori che non sempre si coordinano.
- L'applicazione dell'AI Act inizia ad agosto 2026. Le norme sui sistemi di IA ad alto rischio entrano in vigore a metà anno, con sanzioni fino a 35 milioni di euro o al 7% del fatturato globale. Targeting basato sull'IA, modellazione del pubblico e ottimizzazione delle offerte dovranno essere tutti riesaminati alla luce del nuovo quadro normativo.
- Il trattamento basato sull'IA rientra già nell'applicazione del GDPR esistente. Il Garante italiano sta esaminando i dati di addestramento dei grandi modelli e la personalizzazione dei chatbot con la stessa lente della base giuridica che applica all'ad tech da anni. È prevedibile che un'applicazione in stile ad tech si estenda alla personalizzazione basata sull'IA man mano che questa matura.
- Le contestazioni sui banner dei cookie si stanno decentralizzando. I reclami coordinati in stile noyb hanno prodotto centinaia di decisioni in diversi Stati membri. Il design del banner è ormai un obiettivo sanzionatorio a sé stante.
Per l'ad tech, il filo conduttore è coerente: le autorità non cercano di abolire la pubblicità mirata, ma di subordinarla a un consenso reale, dimostrabile e controllato dall'utente. Le aziende che accumuleranno vantaggi in questo contesto sono quelle che trattano l'infrastruttura del consenso come ingegneria di piattaforma centrale, non come un banner posato sopra uno stack per il resto invariato. UniConsent fornisce questa infrastruttura pronta all'uso, con supporto integrato per IAB TCF, Google Consent Mode e GPP.
Domande frequenti sulle multe GDPR
Qual è la multa GDPR massima?
La multa GDPR massima è di 20 milioni di euro o del 4% del fatturato annuo globale dell'organizzazione, se superiore. Si applica alle violazioni gravi, come le violazioni dei diritti degli interessati, il trattamento illecito o il mancato rispetto dei principi fondamentali del GDPR. Le violazioni procedurali di livello inferiore sono soggette a un tetto di 10 milioni di euro o del 2% del fatturato globale.
Qual è la multa GDPR più alta mai inflitta?
La multa GDPR più alta mai inflitta è di 1,2 miliardi di euro, imposta a Meta Platforms Ireland dalla Data Protection Commission irlandese nel maggio 2023 per aver trasferito illecitamente dati personali di utenti europei negli Stati Uniti senza garanzie adeguate.
Quale paese ha inflitto il maggior numero di multe GDPR?
La Spagna ha inflitto il maggior numero di multe GDPR, con quasi 1.000 multe dal 2018. L'Irlanda detiene il primato per valore totale, con 4,04 miliardi di euro di multe cumulative, circa il 57% del valore totale delle multe GDPR in Europa.
Qual è la multa GDPR media?
La multa GDPR media in tutte le giurisdizioni dal 2018 è di circa 2,4 milioni di euro. La mediana è significativamente più bassa, perché un piccolo numero di multe molto elevate alle Big Tech fa salire la media.
Le multe GDPR sono state effettivamente pagate?
La maggior parte delle grandi multe GDPR è, in ogni momento, oggetto di ricorso. Dei 4,04 miliardi di euro di multe inflitte dalla Data Protection Commission irlandese, ne sono stati riscossi solo circa 20 milioni, circa lo 0,5%. Tuttavia, anche le multe non pagate impongono cambiamenti operativi. Le aziende impugnano l'importo principale, ma in genere attuano le misure correttive associate alla decisione.
Qual è la violazione del GDPR più comune?
La violazione del GDPR che più spesso porta a multe è la "base giuridica insufficiente per il trattamento dei dati", in genere la mancata acquisizione di un consenso valido per attività come la pubblicità comportamentale o la condivisione di dati con terze parti. La seconda più frequente è il "mancato rispetto dei principi generali del trattamento dei dati" (articolo 5), che produce le multe medie più alte.
Come vengono calcolate le multe GDPR?
Le multe GDPR vengono calcolate sulla base di dieci fattori stabiliti dall'articolo 83, paragrafo 2, tra cui la natura e la gravità della violazione, il numero di interessati coinvolti, la durata della violazione, le dimensioni e il fatturato dell'azienda, l'intenzionalità, le misure di attenuazione adottate, le violazioni precedenti e la cooperazione con l'autorità di controllo.
Un'azienda extra-UE può ricevere una multa GDPR?
Sì. Ai sensi dell'articolo 3, paragrafo 2, del GDPR, il regolamento si applica a qualsiasi organizzazione che tratti dati personali di residenti nell'UE, indipendentemente da dove abbia sede l'azienda. Le recenti multe a TikTok (di proprietà cinese), Clearview AI (con sede negli Stati Uniti) e Uber (con sede negli Stati Uniti) confermano la portata extraterritoriale del GDPR.
Quali settori ricevono più multe GDPR?
Media, telecomunicazioni e radiotelevisione è il settore più sanzionato, e lo è da diversi anni, con circa il 70% del valore totale delle multe GDPR alle aziende. Il settore è definito in modo ampio e comprende operatori di telecomunicazioni, social network, servizi di streaming e l'ecosistema ad tech. Industria e commercio è al secondo posto, trainato in gran parte dalla multa da 746 milioni di euro ad Amazon.
Quali autorità infliggono le multe GDPR più alte?
La Data Protection Commission irlandese è l'autorità più incisiva per valore totale delle multe (4,04 miliardi di euro cumulativi), seguita dalla CNIL francese (oltre 1 miliardo di euro) e dalla CNPD lussemburghese. Il ruolo preponderante dell'Irlanda è strutturale: la maggior parte delle grandi aziende tecnologiche ha lì la propria sede europea, il che rende la DPC la loro autorità di controllo capofila nell'ambito del meccanismo dello sportello unico del GDPR.
Qual è la differenza tra multe GDPR e multe ePrivacy?
Le multe GDPR vengono inflitte per violazioni del Regolamento generale sulla protezione dei dati, con sanzioni massime di 20 milioni di euro o del 4% del fatturato globale. Le multe ePrivacy vengono inflitte in base alle normative nazionali di recepimento della direttiva ePrivacy dell'UE, che disciplina specificamente i cookie, le comunicazioni elettroniche e il marketing diretto. Diverse "multe GDPR" di grande risonanza, tra cui la multa da 150 milioni di euro a Shein e parte delle decisioni su Google, sono tecnicamente multe ePrivacy ai sensi dell'articolo 82 della legge francese sulla protezione dei dati, non del GDPR stesso. Entrambi i regimi affrontano le stesse questioni di fondo e sono spesso applicati dalla stessa autorità.
Punti chiave: perché la gestione del consenso è ormai un'infrastruttura centrale
I dati sulle sanzioni raccontano una storia coerente in ogni settore e per ogni tipo di violazione, ma è nell'ad tech che questa storia risuona più forte. Delle dieci categorie di settore, l'ad tech si trova in quella più sanzionata. Delle nove categorie di violazione, tre assorbono quasi tutte le sanzioni all'ad tech, e due di queste tre dipendono dalla qualità della tua gestione del consenso.
Se operi in questo ambito, l'implicazione pratica è semplice. Il consenso non è un banner. È un sistema che registra chi ha detto sì a cosa, applica queste scelte a ogni tag e partner, mostra le informazioni giuste al momento giusto e produce una traccia di audit quando un'autorità la richiede. Le aziende che costruiscono questo sistema restano fuori dall'elenco delle sanzioni. Quelle che non lo fanno, prima o poi, ne diventano un caso di studio.
Gli oltre 7 miliardi di euro già inflitti sono, in questo senso, meno un avvertimento che un listino prezzi. La domanda a cui ogni azienda finanziata dalla pubblicità deve rispondere è se preferisce investire nell'infrastruttura del consenso adesso, o pagarla più tardi in un comunicato stampa della CNIL o della DPC irlandese.
Informazioni su UniConsent
UniConsent fa parte della User Experience Platform di Transfon, orientata alla privacy, e serve decine di milioni di utenti al giorno, offrendo un'esperienza di privacy fluida sia agli utenti sia agli editori nell'era post-GDPR. Contattaci per saperne di più: hello@uniconsent.com
Leading Consent Management Platform
Compliant with GDPR, CCPA, COPPA, LGPD, PECR, PDPA, PIPEDA, and more.
Activate Google Consent Mode UniConsent to enhance the accuracy of your Google Analytics and Google Ads conversion data.
Set up Google Consent Mode →Inizia a rendere il tuo sito web e la tua applicazione conformi a GDPR (UE), CPRA (USA), PIPEDA (Canada) ecc.
RegistratiRisorse sulla piattaforma di gestione del consenso
Scadenza dell'IAB TCF 2.4 e come verificare i tuoi fornitori
Causa CIPA contro NFL.com: quando l'opt-out non ferma il tracciamento — come far funzionare davvero gli opt-out
Dominio CMP di prima parte: pubblica il tuo banner di consenso dal tuo dominio
UniConsent è un CMP certificato per Microsoft UET e Microsoft Clarity
Diritto di reclamo nello UK GDPR: le novità del 19 giugno 2026 e cosa devono fare le organizzazioni
Configurazione della CMP per Prebid.js: trasmettere il consenso TCF, GPP e CCPA al tuo stack di header bidding
Inizia a rendere il tuo sito web e la tua applicazione conformi a GDPR (UE), CPRA (USA), PIPEDA (Canada) ecc.
Registrati