
Riepilogo del GDPR: guida alla conformità al GDPR per i siti web
18 min read

Indice
Il GDPR è un nuovo regolamento dell'UE. Cambia molto il modo in cui ogni sito web svolge la propria attività. Anche i siti e le aziende con sede al di fuori dell'UE ne sono interessati. Devi rendere il tuo sito web conforme al GDPR. Altrimenti rischi sanzioni pesanti: fino a 20 milioni di euro, o anche di più, che tu ci creda o no.
- Che cos'è il GDPR?
- Chi è interessato dal GDPR?
- Chi è responsabile della conformità al GDPR?
- Che cos'è la conformità dei cookie al GDPR?
- L'impatto sulla pubblicità online
- L'impatto sull'email marketing
- Come funziona la CMP UniConsent per il GDPR
Che cos'è il GDPR?
Il GDPR stabilisce requisiti specifici per le aziende e le organizzazioni stabilite in Europa o che offrono servizi agli utenti in Europa. Il regolamento:
- Disciplina il modo in cui le aziende possono raccogliere, utilizzare e conservare i dati personali
- Si basa sugli attuali obblighi di documentazione e rendicontazione per aumentare la responsabilizzazione
- Autorizza sanzioni nei confronti delle aziende che non ne rispettano i requisiti
Chi è interessato dal GDPR?
Le persone, le organizzazioni e le aziende che sono "titolari del trattamento" o "responsabili del trattamento" di dati personali rientrano nell'ambito del GDPR.
Chi è responsabile della conformità al GDPR?
Normalmente il proprietario del sito web e l'editore. Ma, come agenzia, potresti avere la responsabilità nei confronti dei tuoi clienti di rendere i loro siti web conformi al GDPR.
Il GDPR è reale, tutti sono responsabili:
Google colpita da una sanzione GDPR di 44 milioni di sterline per la pubblicità - BBC News
Google multata per 44 milioni di sterline per aver violato le leggi UE sulla privacy - The Independent
Bounty UK multata per 400.000 sterline per aver condiviso illecitamente dati personali - ICO UK
"Facebook ha recentemente trasferito 1,5 miliardi dei suoi utenti internazionali dalla giurisdizione della sua sede europea, in Irlanda, a quella della sua sede statunitense, e secondo alcuni lo avrebbe fatto per evitare costose azioni legali derivanti dalle violazioni del Regolamento generale sulla protezione dei dati (GDPR) dell'UE." - BBC
Che cos'è la conformità dei cookie al GDPR?
Per essere pienamente conforme al GDPR, un sito web deve soddisfare tre requisiti:
Deve fornire ai visitatori informazioni sui cookie utilizzati dal sito e sulla loro finalità.
Deve ottenere il consenso all'uso di tali cookie. Nella maggior parte dei casi il consenso può essere implicito, ma a volte deve essere esplicito.
Dovrebbe offrire ai visitatori un meccanismo per revocare il consenso e, in caso di revoca, impedire l'ulteriore utilizzo dei cookie.
La conformità dei cookie al GDPR è garantita dalla funzionalità di rilevamento dei cookie della CMP UniConsent, che mantiene sempre sotto controllo il tuo sito web, anche quando aggiungi o rimuovi cookie man mano che la tua attività cresce.
L'impatto sulla pubblicità online
Esistono due tipi di pubblicità online: il targeting contestuale, che non richiede dati personali, e il targeting personalizzato, che richiede ed è basato sulla raccolta di dati personali degli utenti.
Il GDPR non avrà un impatto solo sul modo in cui i marketer possono raccogliere i dati, ma anche su come li utilizzano per creare pubblicità online personalizzata e mirata.
Alcuni ritengono che, a causa del GDPR, la pubblicità online mirata abbandonerà quasi del tutto l'uso dei dati personali.
Con la CMP UniConsent, i marketer possono raccogliere il consenso degli utenti sulle modalità di utilizzo dei dati personali
La CMP UniConsent si integra con i più comuni ad server, come Google Doubleclick for Publishers, e con le tecnologie di header bidding.
Gli editori possono mantenere il proprio sito web conforme al GDPR offrendo agli utenti la scelta se ricevere annunci personalizzati e consentire la raccolta automatica dei dati personali.
L'impatto sull'email marketing
Serve il consenso dell'utente prima di inviare email di marketing.I marketer non possono inviare email senza un consenso inequivocabile da parte degli utenti.
I marketer devono definire la finalità della raccolta dei dati e poi chiedere agli utenti di esprimere l'opt-in (per libera scelta) per ciascun segmento del servizio, offrendo un opt-out che dovrebbe essere obbligatorio.
Semplici dichiarazioni generiche come "iscrivendoti accetti le regole di base, i Termini di servizio e la privacy policy" non sono conformi al GDPR dell'UE.
Hosting e servizi per siti web
Per consentirti di essere conforme al GDPR, il tuo provider di hosting dovrebbe adottare misure specifiche come:
- Cifratura dei dati personali
- Capacità di assicurare su base permanente la riservatezza, l'integrità, la disponibilità e la resilienza dei sistemi e dei servizi di trattamento & Capacità di ripristinare tempestivamente la disponibilità e l'accesso dei dati personali in caso di incidente fisico o tecnico
- Procedure per testare, verificare e valutare regolarmente l'efficacia delle misure tecniche e organizzative al fine di garantire la sicurezza del trattamento
AWS offre il miglior insieme di strumenti per diventare conformi.
"Oggi sono molto lieto di annunciare che i servizi AWS sono conformi al Regolamento generale sulla protezione dei dati (GDPR). Ciò significa che, oltre a beneficiare di tutte le misure che AWS già adotta per mantenere la sicurezza dei servizi, i clienti possono implementare i servizi AWS come elemento chiave dei propri piani di conformità al GDPR." - AWS
Ciò significa che spostare o migrare il tuo sito web su AWS può essere un elemento chiave del tuo piano di conformità al GDPR.
Vuoi migrare il tuo sito web su AWS? Scopri il servizio Managed Cloud and servers.
Potresti sbagliare l'implementazione del consenso GDPR
I problemi più comuni nell'implementazione del consenso GDPR sono:
- Nessuna CMP GDPR installata, nessun processo di consenso.
- Inserire semplicemente un tag CMP GDPR sul sito web, registrando la scelta dell'utente, ma senza implementare funzionalità come il "blocco dei cookie" richiesto dall'utente.
- Mancato supporto di Google DFP e Google Ads. Anche se un utente disattiva gli annunci personalizzati nel gestore del consenso, poiché Google DFP non è supportato dal gestore del consenso, all'utente vengono mostrati annunci personalizzati e i suoi dati personali vengono raccolti, violando così il GDPR e causando potenzialmente pesanti perdite economiche.
Il GDPR si applica alle tue campagne pubblicitarie?
Il GDPR riguarda gli utenti pubblicitari avanzati che gestiscono campagne rivolte ai paesi del SEE.
Come funziona la CMP UniConsent per il GDPR
CMP certificata da IAB Europe
UniConsent è certificata da IAB EU come CMP n. 68.
È basata sull'IAB Europe Transparency & Consent Framework.
L'IAB Europe Transparency & Consent Framework (Framework) ha un obiettivo semplice: aiutare tutte le parti della filiera della pubblicità digitale a garantire il rispetto del Regolamento generale sulla protezione dei dati e della direttiva ePrivacy dell'UE quando trattano dati personali o accedono e/o memorizzano informazioni sul dispositivo di un utente, come cookie, identificativi pubblicitari, identificativi del dispositivo e altre tecnologie di tracciamento.
Google Ad e conformità al GDPR: UniConsent funziona con le norme di Google relative al consenso degli utenti dell'UE
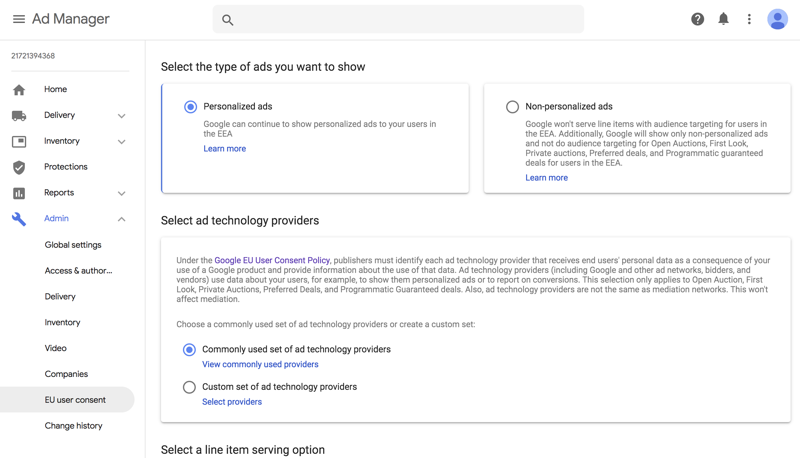
Google DFP è utilizzato dai principali editori digitali online, ma Google non ha aderito all'IAB Europe Transparency & Consent Framework.
Le norme di Google relative al consenso degli utenti dell'UE non sono supportate dalla maggior parte delle CMP IAB.
La CMP UniConsent offre funzionalità per indicare i fornitori Google e gestire l'opt-in/opt-out degli annunci personalizzati di Google in base alle norme di Google relative al consenso degli utenti dell'UE per Ad Manager e Ad Exchange.
UniConsent dispone di funzionalità che rendono semplice la conformità al GDPR.
Blocco dei cookie
Un editore può bloccare tutti i cookie in base al consenso fornito dall'utente.
Analisi e insight
Un editore può visualizzare le analisi sul tasso di consenso e sull'intero processo di consenso degli utenti.
Scansione e divulgazione dei cookie
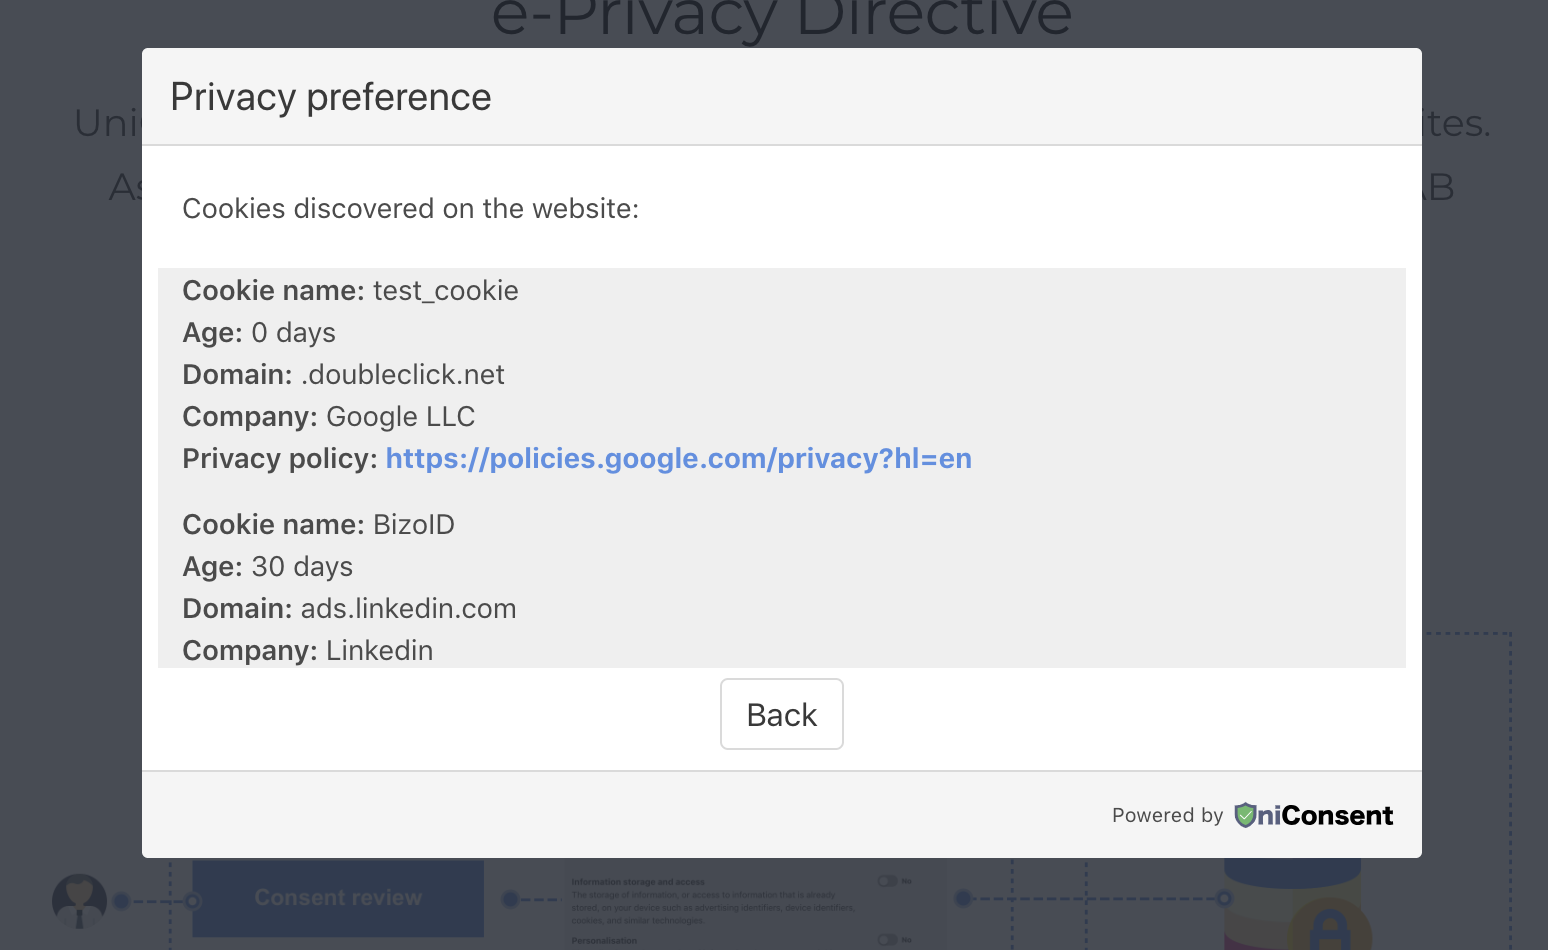
Un editore può mostrare agli utenti le informazioni su tutti i cookie presenti sul sito web.
Confronta la CMP UniConsent con altri gestori del consenso
| Funzionalità | UniConsent CMP | Altre CMP gratuite | Altre CMP a pagamento |
|---|---|---|---|
Consenso alla raccolta di dati di prima parte | |||
Interfaccia di primo livello programmatica | |||
IAB Europe Transparency & Consent Framework v1 | |||
IAB Europe Transparency & Consent Framework v2 | |||
CCPA (California Consumer Privacy Act) degli Stati Uniti | |||
Elenco personalizzato dei fornitori IAB TCF | |||
Scansione e divulgazione dei cookie | |||
Scansione dei cookie on demand | |||
Scansione programmata dei cookie | |||
Scansione dei cookie su più URL | |||
Classificazione dei cookie | |||
Cookies Pause ™ e conformità automatizzata | |||
Analisi e insight sul consenso in tempo reale | |||
Gestione di più siti web in un unico account | |||
Cronologia e log del consenso | |||
Interfaccia CMP personalizzabile a più livelli | |||
Implementazione con un solo tag | |||
Plugin per Wordpress | |||
Supporto multilingue | |||
Tag manager e loader integrati | |||
Integrazione con Google Tag Manager | |||
Analisi e insight sul consenso | |||
Supporto per Google DFP (GAM) | |||
Supporto per header bidding programmatico | |||
Finalità di trattamento personalizzate | |||
Fornitori personalizzati | |||
Impatto minimo sulle prestazioni | |||
Content Security Policy (SRI, CSP) | |||
Conformità ADA | |||
| Google Consent Mode | |||
Supporto tecnico |
Leading Consent Management Platform
Compliant with GDPR, CCPA, COPPA, LGPD, PECR, PDPA, PIPEDA, and more.
Activate Google Consent Mode UniConsent to enhance the accuracy of your Google Analytics and Google Ads conversion data.
Set up Google Consent Mode →Inizia a rendere il tuo sito web e la tua applicazione conformi a GDPR (UE), CPRA (USA), PIPEDA (Canada) ecc.
RegistratiRisorse sulla piattaforma di gestione del consenso
Scadenza dell'IAB TCF 2.4 e come verificare i tuoi fornitori
Causa CIPA contro NFL.com: quando l'opt-out non ferma il tracciamento — come far funzionare davvero gli opt-out
Dominio CMP di prima parte: pubblica il tuo banner di consenso dal tuo dominio
UniConsent è un CMP certificato per Microsoft UET e Microsoft Clarity
Diritto di reclamo nello UK GDPR: le novità del 19 giugno 2026 e cosa devono fare le organizzazioni
Configurazione della CMP per Prebid.js: trasmettere il consenso TCF, GPP e CCPA al tuo stack di header bidding
Inizia a rendere il tuo sito web e la tua applicazione conformi a GDPR (UE), CPRA (USA), PIPEDA (Canada) ecc.
Registrati